ברוב הארגונים שמחפשים מערכת CRM כבר יש אחת. היא פשוט מפוזרת: גיליון אקסל אצל מנהלת המכירות, תיבת דואר משותפת שאף אחד לא יודע מי פותח, קבוצת וואטסאפ של המוקד, ומערכת ERP שיודעת מי שילם אבל לא יודעת מי התקשר. השאלה האמיתית היא לא איזו תוכנה לקנות, אלא איך מאחדים את כל זה למקום אחד שהעובדים ישתמשו בו, שההנהלה תסמוך עליו, ושיעמוד מול היועץ המשפטי וממונה אבטחת המידע. המדריך הזה נכתב למנהל שצריך לקבל את ההחלטה ולהגן עליה מול הרכש, המשפטית וההנהלה: מה CRM עושה ומה לא, איך כותבים דרישות, מתי מדף ומתי פיתוח, מה מחברים, איך מסיבים נתונים, מה תיקון 13 לחוק הגנת הפרטיות משנה, ואיך יודעים בסוף שזה עבד.
התשובות הקצרות
- מה זה CRM: מאגר אחד של אנשים, פניות, שיחות והתחייבויות, עם תהליך עבודה שקובע מי מטפל במה ועד מתי.
- CRM מול ERP: ה-ERP סופר כסף, מלאי וחשבוניות. ה-CRM מנהל את הקשר עם הלקוח עד שהכסף מגיע, ואחריו. בארגון בוגר הם מחוברים, לא מחליפים זה את זה.
- איך בוחרים: קודם כותבים תהליכים, תפקידים וערוצים. רק אחר כך משווים מערכות, לפי הדרישות שלכם ולא לפי ההדגמה של הספק.
- מה מכשיל הטמעה: נתונים מלוכלכים, הרשאות שלא הוגדרו, ועובדים שממשיכים לעבוד באקסל כי אף אחד לא ביקש מהם להפסיק.
- פרטיות: CRM הוא מאגר מידע לפי חוק הגנת הפרטיות. בגוף ציבורי הוא ברמת אבטחה בינונית לפחות, ומחייב תיעוד גישה אוטומטי.
מה זה מערכת CRM, ומה היא לא
CRM, ניהול קשרי לקוחות, היא מערכת שמחזיקה שלושה דברים: מי האנשים והארגונים שאתם עובדים מולם, מה קרה איתם (פניות, שיחות, פגישות, הצעות, תלונות), ומה אמור לקרות עכשיו ועל ידי מי. החלק השלישי הוא מה שמבדיל CRM מרשימת אנשי קשר. רשימה זוכרת. מערכת CRM גם דוחפת: פנייה שלא טופלה תוך זמן שנקבע מקבלת תזכורת, הצעה שלא נענתה עוברת למעקב, ותלונה שנפתחה במוקד מופיעה אצל מנהל החשבון לפני שהלקוח מתקשר אליו.
בארגון גדול CRM משרת בדרך כלל ארבעה צוותים: מכירות (לידים, הצעות, עסקאות), שירות (פניות, תקלות, זמני טיפול), שיווק (קמפיינים, רשימות תפוצה, מקור הפנייה) והנהלה (תחזית, עומסים, מה תקוע). בחברה שנותנת שירות לממשלה או לרשות מצטרף צוות חמישי: מי שמדווח למזמין. הוא צריך לשלוף מהמערכת כמה פניות טופלו, בכמה זמן ובאיזה ערוץ, בלי לאסוף נתונים ידנית משלושה מקומות.
ומה CRM לא: הוא לא מערכת הנהלת חשבונות, לא מערכת לניהול מסמכים, ולא תחליף לשיחה עם הלקוח. הוא גם לא פותר בעיה של תהליך שלא הוגדר. אם היום אין הסכמה בארגון מתי ליד עובר ממכירות לשירות, CRM רק יראה את חוסר ההסכמה בצבעים. רוב הפרויקטים שנכשלים נכשלים כאן, לפני שורת הקוד הראשונה.
CRM או ERP: מי אחראי על מה
מערכת ERP מנהלת את המשאבים של הארגון: הזמנות, מלאי, רכש, חשבוניות, גבייה, שכר ולעיתים ייצור. היא נבנתה סביב כסף וסחורה, והיא מדויקת בזה. מערכת CRM נבנתה סביב אנשים ושיחות. ההבדל המעשי: ה-ERP יודע שהלקוח שילם חשבונית, ה-CRM יודע שהוא התלונן פעמיים לפני כן ושהחוזה שלו מסתיים בעוד חודשיים.
יש מערכות ERP שכוללות מודול CRM, ויש מערכות CRM שמציעות הצעות מחיר וחשבוניות בסיסיות. החפיפה הזו היא מקור לבלבול ולהחלטות לא טובות. הכלל שעובד: מחליטים מי הבעלים של כל נתון, ורק מקום אחד רשאי לשנות אותו. מספר לקוח, תנאי תשלום ויתרה פתוחה שייכים ל-ERP. איש קשר, היסטוריית פניות, סטטוס הזדמנות ומקור הליד שייכים ל-CRM. שתי המערכות יכולות להציג את שני הצדדים, אבל רק אחת כותבת.
CRM מול ERP: מי הבעלים של כל נתון
| CRM | ERP | |
|---|---|---|
| איש קשר ופרטי התקשרות | לפעמים | |
| היסטוריית פניות ושיחות | ||
| מקור הליד והקמפיין | ||
| סטטוס הזדמנות או טיפול | ||
| מספר לקוח ותנאי תשלום | לפעמים | |
| חשבוניות, גבייה ויתרה | ||
| מלאי, רכש והזמנות |
אם כבר יש לכם ERP שהארגון חי עליו, שאלו קודם אם מודול ה-CRM שלו מספיק לתהליך שלכם. לפעמים הוא מספיק, ואז חסכתם אינטגרציה שלמה. לפעמים הוא בנוי לאנשי כספים ולא לנציגי מוקד, ואז עדיף CRM נפרד עם חיבור מסודר. ההחלטה נגזרת ממי שעובד במערכת כל יום, לא ממי שחתם על הרישיון.
איך יודעים שהארגון צריך CRM
לא כל ארגון צריך CRM מחר בבוקר. ארגון עם שני אנשי מכירות ומעט פניות יכול לחיות טוב עם טבלה משותפת שמנוהלת בקפדנות. אבל יש סימנים שחוזרים כמעט תמיד כשהגיע הזמן, ושווה לעבור עליהם בכנות:
- פנייה מהאתר או מדף נחיתה מגיעה לתיבת דואר, ולפעמים אף אחד לא עונה עליה.
- כשעובד עוזב, ההיסטוריה של הלקוחות שלו עוזבת איתו, כי היא הייתה בטלפון ובמייל האישי.
- ההנהלה שואלת כמה פניות הגיעו מהקמפיין ומקבלת שלוש תשובות שונות.
- הלקוח מספר את הסיפור שלו מחדש בכל פעם שהוא מתקשר, כי הנציג לא רואה מה קרה בשיחה הקודמת.
- המזמין הממשלתי או הרשות מבקשים דוח חודשי על טיפול בפניות, ומישהו מבלה יומיים באיסוף.
- אין לכם תשובה טובה לשאלה מי בארגון יכול לראות את פרטי הלקוחות, ומי ייצא אותם לאחרונה.
הסימן האחרון הוא גם הכי מסוכן. הוא לא רק בעיה תפעולית: מאגר מידע אישי בלי ניהול הרשאות הוא חשיפה משפטית, ועל כך בהמשך. אם רוב הסעיפים נכונים אצלכם, הדיון כבר לא אם צריך CRM, אלא איך עושים את זה בלי לשרוף שנה. אם רק אחד נכון, ייתכן שמספיק לסדר את תהליך קליטת הלידים, כפי שמוסבר במדריך לידים איכותיים.
מה מגדירים לפני שבוחרים: תהליכים, משתמשים וערוצים
מסמך דרישות טוב ל-CRM לא מתחיל ברשימת פיצ׳רים. הוא מתחיל בשלוש שאלות: מה קורה לפנייה מהרגע שהיא נכנסת ועד שהיא נסגרת, מי נוגע בה בדרך, ומאיפה היא מגיעה. ספק שמקבל את התשובות האלה יכול לתמחר. ספק שמקבל רשימה של "ניהול לידים, דוחות, אוטומציות" יציג לכם הדגמה יפה ויתמחר משהו אחר ממה שתקבלו.
תהליכים
כתבו כל תהליך כשלבים עם בעלים וזמן. לדוגמה: פנייה נכנסת, משויכת לנציג לפי אזור תוך שעה, נציג חוזר תוך יום עבודה, מסווג לרלוונטי או לא, רלוונטי עובר להצעה, הצעה שלא נענתה תוך שבוע מקבלת מעקב. אותו דבר לשירות, לחידוש חוזים ולתלונות. בדרך כלל מספיקים שלושה עד חמישה תהליכים כדי לכסות את רוב העבודה. השאר מחכה לשלב השני.
משתמשים ותפקידים
רשמו תפקידים, לא שמות: נציג מוקד, איש מכירות, מנהל אזור, כספים, הנהלה, ספק חיצוני. לכל תפקיד: מה הוא רואה, מה הוא עורך, מה הוא מייצא, ומה אסור לו. זו לא רק דרישה טכנית. תקנות אבטחת המידע מחייבות את הארגון להגדיר הרשאות לפי תפקיד ולהחזיק רשימה מעודכנת שלהן, ומסמך הדרישות הוא המקום הטבעי לכתוב אותה בפעם הראשונה.
ערוצים
מאיפה פניות מגיעות היום, ומאיפה אתם רוצים שיגיעו: טפסים באתר, דפי נחיתה, טלפון, וואטסאפ, דואר אלקטרוני, פורטל לקוחות, הפניות מגורם ממשלתי. כל ערוץ הוא אינטגרציה, וכל אינטגרציה היא עבודה, בדיקות ותחזוקה. ערוץ שמביא מעט פניות יכול להתחיל בהזנה ידנית.
- רשימת תהליכים, כל אחד בשלבים, עם בעלים וזמן תגובה לכל שלב.
- רשימת תפקידים והרשאות: צפייה, עריכה, ייצוא, מחיקה, ושדות רגישים.
- רשימת ערוצים, עם הערכת היקף פניות חודשי לכל ערוץ מתוך הנתונים שלכם.
- מערכות קיימות שצריך לחבר, ומי הספק של כל אחת.
- אילו נתונים אישיים נאספים, לאיזו מטרה, וכמה זמן שומרים אותם.
- אילו דוחות ההנהלה והמזמין צריכים לקבל, ובאיזו תדירות.
- מה נמסר לארגון בסיום ההתקשרות: ייצוא הנתונים, באיזה פורמט ותוך כמה ימים.
את הרשימה הזו אפשר להדביק כמעט כמו שהיא בנספח למכרז או לבקשת הצעות. איך הופכים אותה למסמך שספקים יכולים לתמחר מוסבר במדריך אפיון אתר ומערכת, ואת כללי הרכש שחלים עליכם מקבלים מהיועץ המשפטי ומהגזבר. על המסגרת הכללית כתבנו במדריך מכרזים ממשלתיים.
מערכת מדף או פיתוח מותאם
יש שלוש דרכים עיקריות לקבל CRM. הראשונה היא פלטפורמת מדף בענן, כמו Salesforce, Microsoft Dynamics 365, HubSpot, Zoho CRM או monday CRM, וגם ספקים ישראליים רבים. השנייה היא מודול CRM בתוך מערכת ERP שכבר יש לכם. השלישית היא מערכת שנבנית לפי התהליך שלכם, על תשתית קיימת או מאפס. אנחנו לא מדרגים פלטפורמות, ואין כאן מחירים: הם משתנים, תלויים במספר המשתמשים ובמודולים, וצריך לקבל אותם בכתב מכל ספק.
מה שכן אפשר לומר בכנות: מערכת מדף מתאימה כשהתהליך שלכם דומה לתהליך מכירה או שירות מקובל, וכשאתם מוכנים להתאים את עצמכם למערכת ולא להפך. היא נותנת תשתית אבטחה, אפליקציה לנייד, עדכונים שוטפים וקהילה גדולה של יועצים. המחיר הוא תלות: הנתונים יושבים אצל הספק, השדרוגים בלוח הזמנים שלו, ושינוי בתמחור משפיע עליכם ישירות.
פיתוח מותאם מתאים כשהתהליך שלכם באמת ייחודי, למשל ניהול זכאות, הרשמה לשירות ציבורי עם מסמכים ואישורים, או עבודה מול מזמין שמכתיב שדות ודוחות. הוא נותן שליטה בנתונים, במיקום האחסון ובממשק. המחיר הוא אחריות: מישהו צריך לתחזק, לאבטח ולעדכן אותו לאורך שנים, ואם אין לכם ספק יציב או צוות פנימי, זה סיכון. בחירה בין שתי הגישות דומה מאוד לבחירה שתיארנו במדריך וורדפרס או פיתוח מותאם.
מדף, מודול או פיתוח: איפה כל אפשרות עומדת
| שאלה | מערכת מדף | מודול ב-ERP | פיתוח מותאם |
|---|---|---|---|
| כמה מהר עולים לאוויר | מהר יחסית, אם מקבלים את התהליך המובנה | תלוי בספק ה-ERP ובעומס שלו | לאט יותר, לפי היקף האפיון |
| התאמה לתהליך ייחודי | חלקית, דרך הגדרות והרחבות | מוגבלת לרוב | גבוהה, בכפוף לתקציב |
| איפה הנתונים יושבים | בענן של הספק, לפי האזורים שהוא מציע | היכן שה-ERP מותקן | היכן שתחליטו |
| מי מתחזק | הספק, ואתם מגדירים | ספק ה-ERP | אתם או ספק הפיתוח |
| הסיכון העיקרי | תלות בספק ובתמחור שלו | מערכת שנבנתה לכספים ולא לנציגים | תחזוקה שנזנחת אחרי ההשקה |
איך בוחרים מערכת CRM: שאלות לספק
הדגמה של מערכת CRM תמיד נראית טוב, כי היא בנויה על נתונים מסודרים ועל תהליך שהספק בחר. הדרך להוציא ממנה מידע אמיתי היא להביא את התהליך שלכם: תנו לכל ספק מועמד שני תרחישים מתוך מסמך הדרישות, ובקשו לראות אותם מבוצעים במערכת, כולל ההרשאות. ספק שמסרב או מבקש לדחות את זה לשלב ההטמעה אומר לכם משהו.
- שלב 1: תרחיש מקצה לקצה. פנייה נכנסת מהאתר, משויכת, מטופלת ונסגרת. מי רואה אותה בכל שלב, ומה קורה כשהנציג לא עונה בזמן.
- שלב 2: הרשאות. התחברו כנציג, לא כמנהל מערכת. מה הוא רואה, האם הוא יכול לייצא את כל אנשי הקשר, והאם שדה רגיש מוסתר ממנו.
- שלב 3: תיעוד. בקשו לראות מי שינה רשומה ומתי, מי נכנס למערכת, ומי ייצא נתונים. בררו כמה זמן התיעוד נשמר והאם אפשר להאריך.
- שלב 4: ייצוא ביציאה. שאלו איך מוציאים את כל הנתונים, כולל היסטוריה וקבצים מצורפים, ובאיזה פורמט. בקשו שהתשובה תיכנס להסכם.
- שלב 5: מיקום הנתונים. באיזו מדינה הנתונים מאוחסנים, מי ספקי המשנה, ומה מסמך הגנת המידע שהספק מוכן לחתום עליו.
- שלב 6: עברית ונגישות. ממשק בעברית מימין לשמאל, טפסים ומסכים שנגישים לעובדים עם מוגבלות, ותבניות דואר והודעות שנכתבות נכון בעברית.
- שלב 7: מי מטמיע. מי איש הקשר שלכם בפועל, כמה לקוחות נוספים הוא מלווה, ומי עונה בתקלה ביום שישי.
שימו לב לשלב 6: ממשק בעברית ותבניות הודעה בעברית הם לא עניין קוסמטי. מערכת שמערבבת כיווני טקסט בשדות, או ששולחת ללקוח דואר עם שם הפוך, תייצר תלונות ביום הראשון. אם המערכת משמשת גם קהל דובר ערבית או רוסית, בדקו גם את זה בהדגמה, ועל השיקולים הרחבים יותר כתבנו במדריך אתר רב לשוני.
אינטגרציות: אתר, טלפון, וואטסאפ, דואר ו-ERP
CRM שלא מחובר לערוצים הוא עוד מקום להקליד בו. הערך מגיע כשכל פנייה נכנסת לבד, עם המקור שלה, ומגיעה לאדם הנכון. אבל כל חיבור הוא גם נקודת כשל, ולכן מחברים לפי סדר ההשפעה ולא לפי מה שקל לחבר.
טפסים באתר ודפי נחיתה
זה החיבור הראשון כמעט תמיד. כל טופס שולח את הפנייה ישירות ל-CRM, יחד עם הדף, הקמפיין ומילת המפתח שהביאו אותה. ככה ההנהלה מקבלת סוף סוף תשובה אחת לשאלה מה עבד. פרטים על בניית טופס שמביא פניות טובות נמצאים במדריך עיצוב דף נחיתה, ועל המערכת כולה, מהדף ועד החשבונית, במדריך בניית אתרי מכירות ומערכות מכירה.
טלפון ומעקב שיחות
בארגונים מסורתיים חלק גדול מהפניות עדיין מגיע בטלפון. מרכזייה בענן או מספר וירטואלי יכולים לפתוח רשומה ב-CRM לכל שיחה, להציג לנציג מי מתקשר, ולשייך את השיחה לקמפיין שהביא אותה. איך זה עובד ומה לבדוק מוסבר במדריך מספר וירטואלי לעסק. אם השיחות מוקלטות, ההקלטות הן מידע אישי לכל דבר.
וואטסאפ
חיבור וואטסאפ ל-CRM נעשה דרך WhatsApp Business Platform של מטא, ישירות או דרך ספק שמתממשק אליה. שני כללים של מטא משפיעים ישירות על התהליך. הראשון: לפי מדיניות ה-opt-in של מטא, צריך לקבל מהאדם הסכמה לקבל הודעות מהעסק, ולציין בבירור את שם העסק שהוא מסכים לקבל ממנו הודעות. השני: לפי התיעוד של Cloud API, כשאדם פונה לעסק נפתח חלון שירות של 24 שעות, ומחוצה לו אפשר לשלוח רק תבניות הודעה שאושרו מראש. נכון לאוקטובר 2026. המשמעות ל-CRM: צריך שדה הסכמה עם תאריך ומקור, וצריך תבניות מאושרות למעקב שנשלח אחרי יותר מיממה.
דואר אלקטרוני ומסרונים
חיבור תיבות הדואר של הנציגים ל-CRM שומר את ההתכתבות ליד הרשומה, ומונע מצב שבו ההיסטוריה עוזבת עם העובד. שליחת דיוור שיווקי מתוך ה-CRM היא כבר עניין משפטי: לפי משרד התקשורת, סעיף 30א לחוק התקשורת אוסר לשלוח דבר פרסומת בהודעה אלקטרונית או במסרון בלי הסכמה מפורשת מראש בכתב, עם סייגים מוגדרים, ומחייב לציין בהודעה שהיא פרסומת ולתת דרך פשוטה לסרב. לכן ה-CRM צריך לשמור לכל איש קשר אם הסכים, מתי ואיך, ולכבד הסרה בכל הערוצים. את התחולה עליכם בדקו עם היועץ המשפטי.
ERP
החיבור ל-ERP הוא בדרך כלל המורכב ביותר, כי שתי המערכות מחזיקות חלק מאותה תמונה. מגדירים מראש איזה נתון זורם לאיזה כיוון, באיזו תדירות, ומה קורה כשיש סתירה. ספק ה-ERP הוא צד לפרויקט גם אם הוא לא צד להסכם שלכם, ולכן מזמינים אותו לפגישה הראשונה.
אינטגרציות: מה כל חיבור נותן ומה בודקים
| מביא מקור פנייה | דורש הסכמה מתועדת | מידע אישי רגיש אפשרי | תלוי בספק נוסף | |
|---|---|---|---|---|
| טפסים באתר ודפי נחיתה | לפעמים | לפעמים | ||
| טלפון ומעקב שיחות | לפעמים | |||
| וואטסאפ | לפעמים | |||
| דואר אלקטרוני ומסרונים | לפעמים | לפעמים | ||
| ERP |
אוטומציות שבנויות מעל החיבורים האלה, כמו סיווג פניות, תזכורות חכמות או סיכום שיחה, הן שכבה נפרדת. כדאי להוסיף אותן אחרי שהנתונים נקיים והתהליך עובד, ולא לפני. הרחבנו על כך במדריך אוטומציות ובינה מלאכותית לעסק.
הסבת נתונים וניקוי לפני העלייה לאוויר
הסבת נתונים היא השלב שכולם מתכננים לשבוע ושלוקח חודש. הסיבה פשוטה: הנתונים הקיימים מפוזרים בכמה מקומות, כתובים בכמה פורמטים, ומכילים כפילויות, שדות ריקים ואנשי קשר שכבר לא רלוונטיים. מערכת חדשה שנטענת בנתונים כאלה מתחילה את חייה עם חוסר אמון של העובדים, ואת האמון הזה קשה מאוד להחזיר.
הסבת נתונים ל-CRM: הסדר שעובד
- 1
מיפוי מקורות
כל גיליון, תיבה ומערכת שמחזיקים נתוני לקוחות, ומי הבעלים של כל אחד.
- 2
החלטה מה עובר
רק נתונים שיש להם שימוש ובסיס להחזקה. השאר נשאר בארכיון או נמחק לפי המדיניות.
- 3
ניקוי וכפילויות
איחוד אנשי קשר כפולים, תיקון פורמט טלפון וכתובת, השלמת בעלים ומקור.
- 4
קובץ בדיקה
טעינה של קובץ קטן, בדיקה עם העובדים, תיקון המיפוי.
- 5
יום קפיאה
המקורות הישנים הופכים לקריאה בלבד.
- 6
טעינה מלאה ובדיקה
השוואת ספירות בין המקור למערכת, ובדיקה מדגמית של רשומות.
שני עקרונות מקצרים את הדרך. הראשון: לא מסיבים הכל. הסיבו רק נתונים שיש להם שימוש ושיש לכם בסיס חוקי להמשיך להחזיק. אנשי קשר מלפני עשר שנים שאיש לא פנה אליהם הם לא נכס, הם סיכון. השני: בודקים על קובץ קטן לפני הטעינה המלאה. גם הספקים עצמם ממליצים על זה: מודול הייבוא של Salesforce ב-Trailhead מנחה לנקות את קובץ הייבוא, להסיר כפילויות ולייבא קודם קובץ בדיקה קטן.
עוד נקודה מעשית: קבעו יום קפיאה. מהרגע שהתחלתם את ההסבה הסופית, לא מעדכנים יותר את האקסל הישן. אחרת תמצאו את עצמכם מסיבים שוב ושוב, ואחד העובדים תמיד ימשיך לעבוד בקובץ הישן כי שם הוא מכיר את המספרים.
פרטיות אחרי תיקון 13: מה זה אומר על ה-CRM
CRM הוא כמעט תמיד מאגר מידע לפי חוק הגנת הפרטיות, כי הוא מחזיק מידע אישי על אנשים מזוהים. תיקון 13 לחוק נכנס לתוקף ב-14 באוגוסט 2025, ולפי השאלות והתשובות של הרשות להגנת הפרטיות הוא מגדיר מחדש את המונחים ומטיל את החובות על הארגון עצמו, שנקרא עכשיו בעל השליטה במאגר. כל ספק שמעבד את המידע עבורו, כולל ספק ה-CRM בענן וחברת ההטמעה, הוא מחזיק. הנה מה שזה אומר בפועל, נכון לאוקטובר 2026. זו רשימת היכרות, לא ייעוץ משפטי.
מי צריך ממונה על הגנת הפרטיות
לפי הרשות, חובת מינוי ממונה על הגנת הפרטיות (DPO) חלה בין השאר על גוף ציבורי, ועל מחזיק במאגר של גוף ציבורי. זו נקודה חשובה לחברות שנותנות שירות לממשלה: אם אתם מפעילים CRM שמחזיק מידע של משרד או רשות, ייתכן שהחובה חלה גם עליכם. החובה חלה גם על ארגונים שעיסוקם העיקרי כרוך בעיבוד מידע בעל רגישות מיוחדת בהיקף ניכר, ועל עוד כמה סוגי גופים. הרשות הודיעה על מדיניות אי אכיפה זמנית עד 31 באוקטובר 2025, והתקופה הזו הסתיימה. אם אתם לא בטוחים, זו שאלה ליועץ המשפטי עוד לפני שחותמים עם ספק.
רישום והודעה על מאגר
התיקון צמצם את חובת הרישום. לפי הרשות, היא נשארת בעיקר למאגרי גופים ציבוריים ולמאגרים שמטרתם מסירת מידע לאחרים כדרך עיסוק. במקביל נוספה חובת הודעה לרשות על מאגר שיש בו מידע בעל רגישות מיוחדת על יותר מ-100,000 איש. CRM של שירות לאזרח יכול להגיע לשם מהר, במיוחד אם הוא מחזיק מידע על בריאות, מצב כלכלי או נתוני שכר.
מה אומרים לאדם כשאוספים ממנו מידע
סעיף 11 לחוק מחייב שפנייה לאדם לקבלת מידע תלווה בהודעה. לפי מסמך הרשות על חובת היידוע, ההודעה כוללת את המטרה, האם יש חובה למסור את המידע ומה התוצאה של אי מסירה, למי יימסר המידע, את שם בעל השליטה ודרכי הקשר, ואת הזכות לעיין במידע ולבקש לתקן אותו. בפועל: כל טופס שמזין את ה-CRM צריך את ההודעה הזו, וה-CRM צריך לשמור לאיזו מטרה נאסף כל נתון.
עיון, תיקון ומידע שיוצא מישראל
לכל אדם יש זכות לעיין במידע עליו שמוחזק במאגר ולבקש לתקן אותו. לפי הרשות, העיון מתאפשר בעברית, בערבית או באנגלית. המשמעות ל-CRM: צריך דרך לשלוף את כל מה שנשמר על אדם, כולל הערות של נציגים, ולכן כותבים הערות כאילו הלקוח יקרא אותן. ואם המערכת מאחסנת נתונים מחוץ לישראל, חלות תקנות העברת מידע אל מאגרי מידע שמחוץ לגבולות המדינה. גילוי הדעת של הרשות על תקנה 2(4) מסביר מה צריך לכלול הסכם עם מקבל המידע בחו״ל. זה בדיוק הסעיף שהיועץ המשפטי ירצה לראות בהסכם עם ספק ענן.
הסקירה המלאה של התיקון נמצאת במדריך שלנו על תיקון 13 לחוק הגנת הפרטיות, ואת ההחלטות שחלות על הארגון שלכם מקבלים מהיועץ המשפטי ומהממונה על הגנת הפרטיות.
הרשאות ותיעוד גישה
תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017 הן המקום שבו החוק פוגש את ההגדרות של ה-CRM. לפי התרגום לאנגלית שמפרסמת הרשות (הנוסח המחייב הוא העברי), ארבעה דברים רלוונטיים ישירות:
- הרשאות לפי תפקיד. בעל השליטה קובע הרשאות גישה לפי התפקיד ובהיקף הנדרש לו בלבד, ומחזיק רשימה מעודכנת של תפקידים, הרשאות ומשתמשים. כשעובד מסיים תפקיד, ההרשאות שלו מבוטלות מיד.
- תיעוד גישה אוטומטי. במאגר ברמת אבטחה בינונית או גבוהה פועל מנגנון שמתעד את הגישה: זהות המשתמש, תאריך ושעה, רכיב המערכת, סוג הגישה והיקפה, והאם אושרה או נדחתה. התיעוד נשמר 24 חודשים לפחות, נבדק בנוהל קבוע, והמשתמשים יודעים עליו.
- מאגר של גוף ציבורי. לפי התוספת הראשונה לתקנות, מאגר שבעל השליטה בו הוא גוף ציבורי נמצא ברמת אבטחה בינונית לפחות. גם מאגר שיש בו סוגים מסוימים של מידע, למשל מידע רפואי או מידע על מצב כלכלי, נמצא שם, בכפוף לחריגים בתקנות.
- ספק חיצוני. כשנותנים לספק גישה למאגר, מעריכים את הסיכון מראש וחותמים איתו על הסכם שמפרט אילו נתונים הוא מעבד ולאיזו מטרה, לאילו מערכות הוא ניגש, איך הנתונים מוחזרים או מושמדים בסוף, ושהוא מדווח לפחות פעם בשנה ובכל אירוע אבטחה.
מערכות CRM מסחריות מספקות בדרך כלל את הכלים, אבל לא מפעילות אותם לבד. ב-Microsoft Dynamics 365, למשל, התיעוד של מיקרוסופט מסביר שהביקורת מופעלת ברמת הסביבה, הטבלה והעמודה, ושיש לקבוע את תקופת השמירה. אבטחה ברמת העמודה מאפשרת להסתיר שדה רגיש ממשתמשים מסוימים. אותו עיקרון קיים בפלטפורמות אחרות בשמות אחרים. השאלה לספק היא לא אם זה קיים, אלא מי מגדיר את זה אצלכם, ומי בודק את היומנים כל חודש.
היסטוריית ביקורת של רשומה במערכת CRM
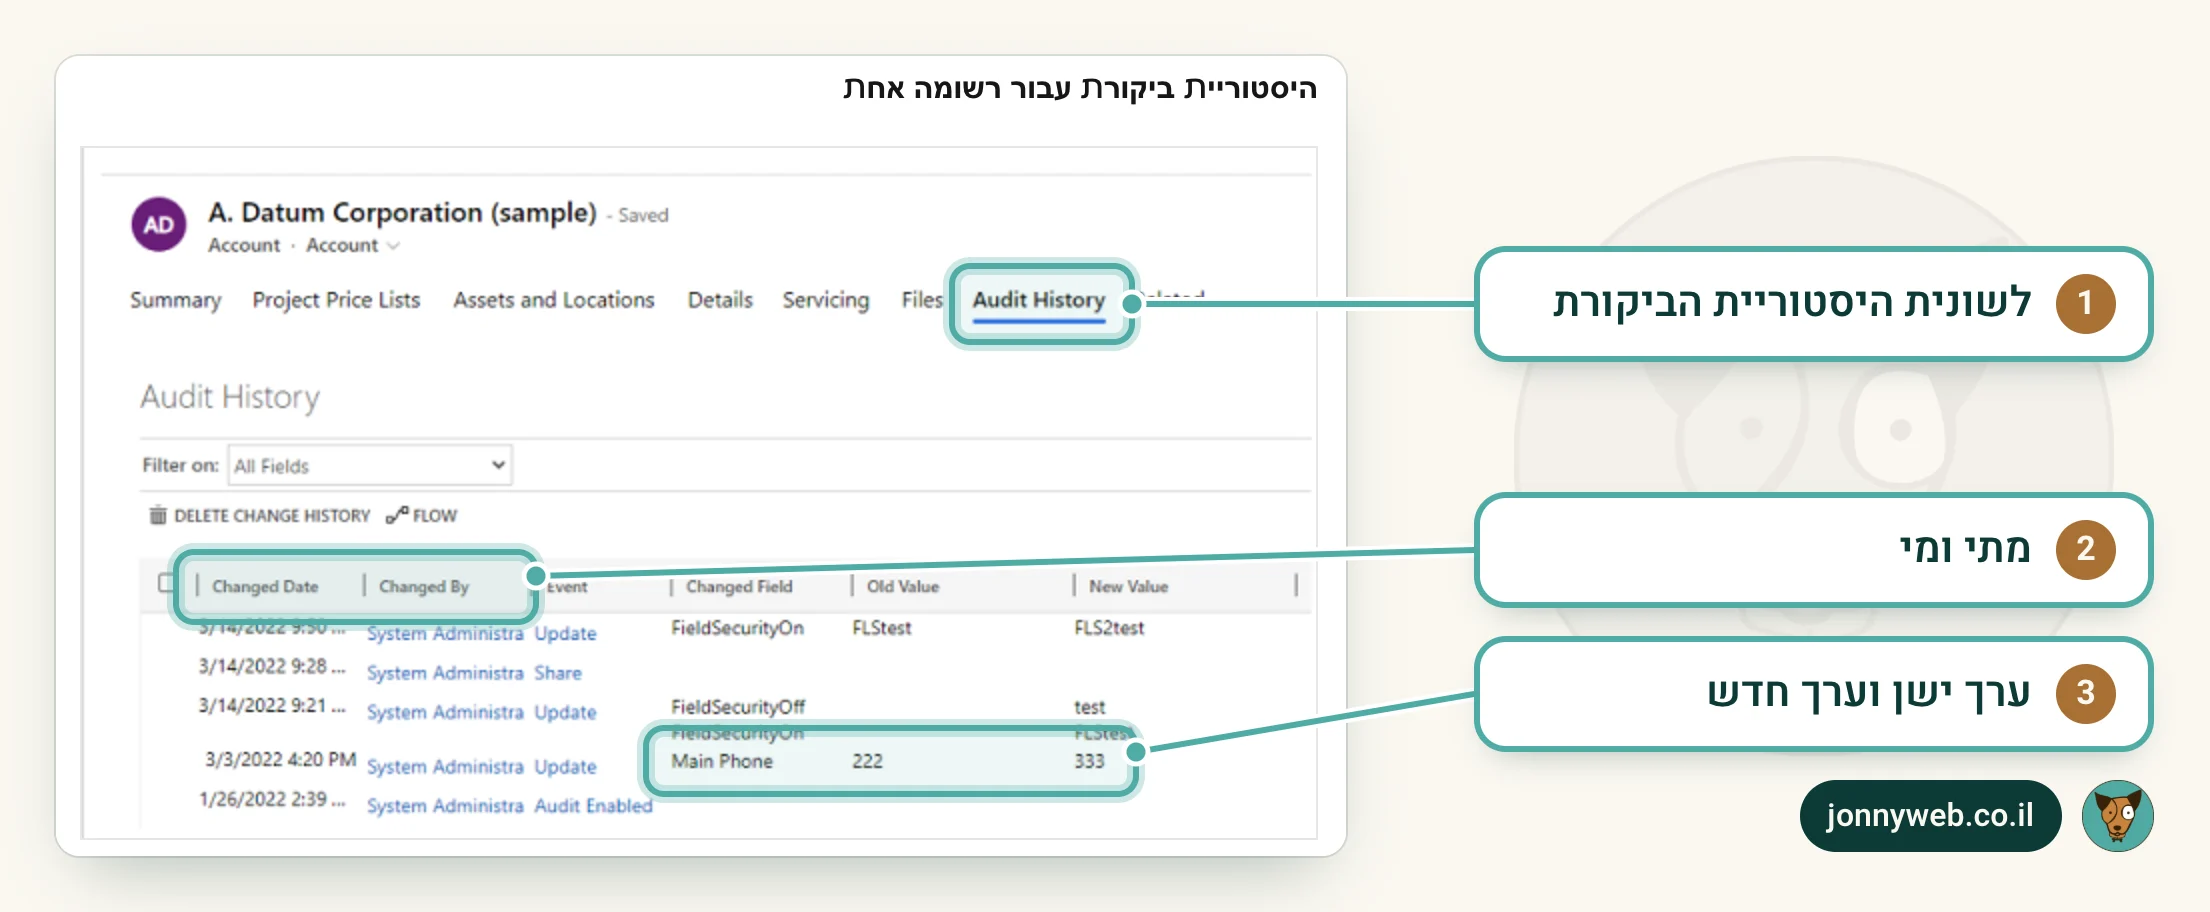
- לשונית היסטוריית הביקורת. כל רשומה מציגה את ההיסטוריה שלה, אבל רק למשתמשים שקיבלו הרשאה לראות אותה.
- מתי ומי. התקנות מחייבות לתעד זהות משתמש, תאריך ושעה, ולשמור את התיעוד 24 חודשים לפחות במאגר ברמה בינונית או גבוהה.
- ערך ישן וערך חדש. כאן רואים שמספר הטלפון שונה ולמה הוא שונה. זה מה שמאפשר לברר טעות או שינוי לא מורשה.
טבלת ההרשאות היא המסמך שהכי שווה לכתוב לפני ההטמעה. היא קצרה, היא עונה על השאלה הראשונה של ממונה אבטחת המידע, והיא מונעת את המצב הנפוץ שבו כל העובדים מקבלים הרשאת מנהל כי זה מה שעבד בהדגמה.
טבלת הרשאות לדוגמה: נקודת פתיחה לישיבה אחת
| צפייה | עריכה | ייצוא | מחיקה | שדות רגישים | |
|---|---|---|---|---|---|
| נציג מוקד | |||||
| איש מכירות | |||||
| מנהל צוות | לפעמים | לפעמים | |||
| כספים | לפעמים | לפעמים | |||
| מנהל מערכת | |||||
| ספק חיצוני | לפעמים | לפעמים |
על הצד הרחב יותר, מבדיקות חדירות ועד ניהול אירוע, כתבנו במדריך אבטחת מידע לארגונים.
הטמעת CRM: הדרכה ואימוץ
מערכת CRM מצליחה כשהעובדים פותחים אותה בבוקר במקום את האקסל. זה נשמע מובן מאליו, וזו הסיבה הנפוצה ביותר לכישלון. עובדים לא מתנגדים למערכת חדשה מתוך עקשנות. הם מתנגדים כי היא מוסיפה להם עבודה ולא חוסכת, כי הנתונים בה לא נכונים, או כי אף אחד לא אמר להם שהקובץ הישן נסגר.
הטמעת CRM: מהמסמך ועד השגרה
- 1
תהליכים, תפקידים וערוצים
מסמך דרישות קצר שאפשר לתמחר.
- 2
בחירה
תרחישים שלכם בהדגמה, הרשאות, תיעוד וייצוא ביציאה.
- 3
הגדרה וחיבורים
טפסים ראשונים, אחר כך טלפון ווואטסאפ, ה-ERP בסוף.
- 4
הסבת נתונים
ניקוי, קובץ בדיקה, יום קפיאה, טעינה מלאה.
- 5
פיילוט
צוות אחד, נתונים אמיתיים, תיקונים לפני הרחבה.
- 6
השקה וסגירת הדרך הישנה
הדרכה לפי תפקיד, הגיליון הישן לקריאה בלבד.
- 7
שגרה
בדיקת יומני גישה, עדכון הרשאות, מדדים חודשיים.
- שלב 1: בעלים עסקי. מנהל מהצד העסקי, לא מה-IT, שהמערכת היא חלק מהיעדים שלו ושהוא מחליט על שינויים בתהליך.
- שלב 2: צוות פיילוט. שלושה עד חמישה עובדים מצוות אחד, כולל אחד ספקן. הם עובדים במערכת אמיתית עם נתונים אמיתיים, ומה שלא עובד אצלם מתוקן לפני ההרחבה.
- שלב 3: הדרכה לפי תפקיד. נציג מוקד צריך לדעת חמש פעולות היטב, לא מאה פעולות בערך. הדרכה קצרה וממוקדת, עם מסמך של עמוד אחד ליד המקלדת.
- שלב 4: סגירת הדרך הישנה. תאריך שבו הגיליון הישן הופך לקריאה בלבד, ותיבת הדואר המשותפת מפנה לטופס. בלי זה, שתי המערכות יחיו במקביל לנצח.
- שלב 5: חודש של תיקונים. אחרי ההשקה מקדישים זמן קבוע לתיקון שדות, תהליכים ודוחות לפי מה שהעובדים מדווחים. מערכת שמשתנה לפי בקשות העובדים מקבלת מהם אמון.
ותזכורת אחת שקשורה לתקנות: במאגר ברמת אבטחה בינונית או גבוהה התקנות מחייבות הדרכה תקופתית למשתמשים המורשים על נוהל אבטחת המידע ועל החובות שחלות עליהם, לפחות פעם בשנתיים, ולמשתמש חדש סמוך ככל האפשר לתחילת התפקיד. הדרכת ה-CRM היא הזדמנות טובה לשלב את זה, ולתעד שזה נעשה.
איך מודדים שה-CRM הצליח
הצלחה של CRM לא נמדדת בכך שהמערכת עלתה לאוויר. היא נמדדת בשאלה אם הארגון מתנהג אחרת. כדי לדעת את זה צריך למדוד לפני ההטמעה, אחרת אין למה להשוות. בחרו ארבעה או חמישה מדדים, מדדו אותם בחודש שלפני ההשקה, וחזרו עליהם אחרי שלושה ושישה חודשים.
- זמן תגובה ראשונה לפנייה: כמה זמן עובר מכניסת הפנייה ועד שמישהו חוזר אליה.
- פניות שלא טופלו: כמה פניות נשארו בלי טיפול מעבר לזמן שהוגדר.
- שיעור שימוש: כמה מהמשתמשים המורשים נכנסים ומעדכנים רשומות בשבוע רגיל.
- איכות נתונים: אחוז הרשומות עם מקור פנייה, טלפון תקין ובעלים.
- מקור לתוצאה: כמה עסקאות או טיפולים שהסתיימו אפשר לשייך לערוץ או לקמפיין שהביא אותם.
- זמן הפקת דוח: כמה זמן לוקח להפיק את הדוח החודשי להנהלה או למזמין.
המדד האחרון הוא לרוב המפתיע ביותר. בחברות שמדווחות לגוף ציבורי, איסוף ידני של ימים בכל חודש יכול להפוך לשאילתה אחת, וזה הנימוק שהכי קל להציג להנהלה. המדד של מקור לתוצאה הוא מה שמחבר את ה-CRM לתקציב השיווק: הוא מאפשר לראות לא כמה פניות הגיעו מהקמפיין, אלא כמה מהן הפכו ללקוחות. על המדידה בצד האתר והקמפיינים כתבנו במדריך מדידה ואנליטיקס.
מה עושים עכשיו
היום, בלי ספק ובלי תקציב: מלאו טופס באתר שלכם כאילו אתם לקוח, ובדקו לאן הוא מגיע, מי רואה אותו ותוך כמה זמן מישהו חוזר. אחר כך שאלו מי בארגון יכול לייצא את רשימת הלקוחות כולה, ומתי זה קרה לאחרונה. שתי הבדיקות האלה מראות בדרך כלל איפה הבעיה האמיתית.
השבוע: כתבו את שלושת התהליכים המרכזיים בשלבים, עם בעלים וזמני תגובה, ואת טבלת התפקידים וההרשאות. בקשו מהיועץ המשפטי לברר אם חלה עליכם חובת מינוי ממונה על הגנת הפרטיות, באיזו רמת אבטחה המאגר שלכם, ומה צריך להיכנס להסכם עם ספק בענן. עם המסמכים האלה אפשר לפנות לספקים ולקבל הצעות שאפשר באמת להשוות.
רוצים להתחיל מתמונת מצב: האבחון הדיגיטלי חינם בודק את האתר ואת הטפסים שמזינים את ה-CRM ומראה מה לתקן קודם. ואם הגעתם לשלב האפיון, בעמוד מערכות ואפליקציות מוסבר איך אנחנו בונים ומחברים מערכות לארגונים, כשהכל על שמכם מהיום הראשון.