ברוב החברות שנותנות שירות לממשלה, אבטחת מידע מתחילה ביום שמגיע שאלון. עשרות שורות, דרישה לראיות, מועד הגשה צפוף, ואיש לא יודע מי בארגון אמור לענות. המדריך הזה נכתב בשביל הרגע הזה ובשביל מה שקורה אחריו: מה מערך הסייבר הלאומי מפרסם ומה הוא מצפה מארגונים ומספקים, מה תקנות הגנת הפרטיות (אבטחת מידע) מחייבות בפועל, מתי שווה להתעדה ל-ISO 27001, איך עושים סקר סיכונים ומבחן חדירה שמשרתים אתכם ולא רק את התיק, ומה גופים ציבוריים מבקשים מהספקים שלהם. זו שכבת הארגון. את הקשחת האתר עצמו פירטנו במדריך אבטחת האתרים. מה שחל עליכם בדיוק, נקבע מול היועץ המשפטי וממונה אבטחת המידע שלכם.
התשובות הקצרות
- מי מחייב: תקנות הגנת הפרטיות (אבטחת מידע) חלות על כל מי שמחזיק מאגר מידע אישי, ברמה שנקבעת לפי סוג המידע, מספר האנשים ומספר בעלי ההרשאה.
- מערך הסייבר הלאומי מפרסם את תורת ההגנה בסייבר לארגון ושאלון ספקים לשרשרת האספקה (גרסה 1.4). לגופים רבים הם לא חוק, אבל משרדי ממשלה ומכרזים מסתמכים עליהם.
- ISO 27001 אינו חובה כללית בחוק. הוא הוכחה מסודרת שיש לכם מערכת לניהול סיכוני מידע, ושווה להתעדה כשלקוחות דורשים אותו או כשהוא חוסך לכם שאלונים חוזרים.
- סקר סיכונים ומבחן חדירה מחויבים לפי התקנות אחת ל-18 חודשים לפחות במאגר ברמת אבטחה גבוהה. בפועל הלקוחות הציבוריים מבקשים אותם גם מספקים שלא חייבים.
- אירוע סייבר: מערך הסייבר מפעיל את מרכז 119 לדיווח בכל שעה. אירוע אבטחה חמור במאגר מידע מדווח גם לרשות להגנת הפרטיות, מיד.
אבטחת מידע בארגון: מה זה, ומה זה לא
אבטחת מידע היא היכולת של ארגון לשמור על שלושה דברים במידע שלו ובמידע שהופקד אצלו: שרק מי שמורשה יראה אותו, שהוא לא ישתנה או יימחק בטעות או בזדון, ושהוא יהיה זמין כשצריך אותו. ארגון התקינה הבין-לאומי מתאר בדיוק את שלושת העקרונות האלה בדף של תקן ISO/IEC 27001, ומוסיף את העיקר: מערכת לניהול אבטחת מידע עובדת דרך תהליך ניהול סיכונים, לא דרך רשימת קניות.
מה זה לא: זה לא חומת אש, לא תוכנת אנטי וירוס ולא ספק אחסון טוב. כל אלה הם אמצעים. ארגון יכול להחזיק את כולם ועדיין להיכשל בשאלון הראשון של לקוח ממשלתי, כי אין לו נוהל כתוב, אין רשימת הרשאות עדכנית, אף אחד לא בדק מתי שוחזר גיבוי בפעם האחרונה, והספק החיצוני שמתחזק את מערכת הלקוחות קיבל גישת מנהל לפני שלוש שנים ואיש לא ביטל אותה.
ההבחנה הזו חשובה כי היא קובעת מי אחראי. אבטחת האתר, השרת והתוספים היא עבודה טכנית שאפשר להעביר לספק. אבטחת מידע בארגון היא אחריות של ההנהלה: היא קובעת מה מגינים עליו, כמה סיכון מקבלים, ומי בודק שזה קורה. התקנות בישראל כותבות את זה במפורש, והרשות להגנת הפרטיות הרחיבה את זה גם לדירקטוריון, כפי שנראה בהמשך.
מי בכלל מבקש מכם להוכיח אבטחת מידע
ספק שנותן שירות לגוף ציבורי פוגש בדרך כלל חמישה מקורות של דרישות, וכדאי לדעת להבדיל ביניהם, כי לכל אחד יש מעמד אחר. חלקם חוק, חלקם הנחיה, חלקם תנאי חוזי שהלקוח בחר.
| מקור | מה הוא | על מי זה חל |
|---|---|---|
| חוק הגנת הפרטיות ותקנות אבטחת המידע | חקיקה מחייבת, עם אכיפה של הרשות להגנת הפרטיות | כל מי שמחזיק או מעבד מאגר מידע אישי, לפי רמת אבטחה |
| תורת ההגנה בסייבר לארגון | מסמך מקצועי של מערך הסייבר הלאומי, מוגדר כהמלצה לכל ארגון במשק | מחייב רק כשרגולטור או חוזה מאמצים אותו |
| שאלון ספקים לשרשרת אספקה (1.4) | מתודה של מערך הסייבר לבדיקת ספקים, עם הצהרה עצמית או התעדה | ספקים שהלקוח או הרגולטור שלו דורשים מהם לעמוד בה |
| תקן ISO/IEC 27001 | תקן בין-לאומי וולונטרי, עם התעדה של גוף מוסמך | מי שבוחר להתעדה, או מי שמכרז דורש ממנו |
| סעיפי אבטחה במכרז ובחוזה | דרישות שהלקוח כותב, לרוב על בסיס כל המקורות שלמעלה | הספק שחתם |
המשמעות המעשית: אל תענו על שאלון לפני שהבנתם מאיזה מקור כל שורה מגיעה. שורה שמקורה בתקנות היא חובה שלכם ממילא, גם אם הלקוח לא היה שואל. שורה שמקורה בשאלון של מערך הסייבר יכולה להיות מוכחת בהצהרה עצמית או בהתעדה, וזה הבדל של חודשים. ושורה שהלקוח המציא בעצמו היא נושא למשא ומתן, לא תמיד גזירה. איך לקרוא תנאי סף כאלה בתוך מסמכי מכרז, פירטנו במדריך מכרזים ממשלתיים.
מה מערך הסייבר הלאומי מפרסם לארגונים
מערך הסייבר הלאומי הוא הגוף הממשלתי שאחראי על הגנת מרחב הסייבר האזרחי בישראל. לצד הטיפול באירועים, הוא מפרסם ארבעה כלים שכל מנהל בארגון שמשרת את המגזר הציבורי צריך להכיר. כולם מרוכזים בעמוד הגנת סייבר לארגון באתר המערך.
תורת ההגנה בסייבר 2.0
המסמך המרכזי, "לנהל את הסיכון", הוא מדריך יישומי להגנת הסייבר של הארגון. לפי עמוד תורת ההגנה 2.0, הוא מהווה המלצה לכל ארגון במשק וכלי עבודה לגורמי הסייבר, למבקרי פנים, ליועצים ולהנהלות. לצדו מתפרסם קובץ בקרות (גרסה 1.3, נכון לאוקטובר 2026). הבקרות בנויות במסגרת שדומה ל-NIST Cybersecurity Framework, כך שמי שעובד לפי מסגרת בין-לאומית לא מתחיל מאפס.
הצעד הראשון שהתורה מבקשת הוא לקבוע לאיזו קטגוריה הארגון שייך. קטגוריה א׳ היא ארגון שהנזק הפוטנציאלי בו מאירוע סייבר בינוני עד נמוך, ובגרסה האנגלית של המסמך הסף מוגדר כנזק של עד מיליון וחצי דולר. קטגוריה ב׳ היא ארגון עם פוטנציאל נזק גבוה יותר, והמסלול שלו כולל סקר סיכונים מלא. הנקודה שספקים מפספסים: בין הדוגמאות שהמסמך נותן לקטגוריה ב׳ מופיעים רשות מקומית, משרד ממשלתי, בית תוכנה וספק שירותי מחשוב. והמסמך מוסיף שחובות חוזיות או רגולטוריות יכולות להעביר ארגון מקטגוריה א׳ ל-ב׳. ספק קטן שמחזיק מידע של רשות, כנראה כבר שם.
מערכת מצפ״ן
מערכת מצפ״ן (ממשל, ציות, פרמטרים וניהול סיכונים) החליפה את מערכת יוב״ל הישנה. זה מחשבון מקוון של המערך, ללא עלות, שבו ארגון עונה על סדרת שאלות ומקבל תמונת מצב, תעדוף לפי רמות חומרה ודוח. היא מכילה גם את שאלון הספקים, ומאפשרת לבדוק עמידה בו לפני שמצהירים. הפרטים בעמוד מערכת מצפ״ן.
שאלון הספקים ומאגר הספקים
המתודה לחיזוק שרשרת האספקה, עם שאלון בגרסה 1.4 ומאגר ציבורי של ספקים שעמדו בה. בגלל שזה הכלי שהכי סביר שתפגשו במכרז, הקדשנו לו פרק נפרד בהמשך.
מרכז 119
המרכז המבצעי לניהול אירועי סייבר זמין 24/7 בטלפון 119, בדואר אלקטרוני ובטופס מקוון. גם לו יש פרק משלו, בחלק על אירועים.
תקנות אבטחת המידע: ארבע קבוצות, ארבע רמות חובה
תקנות הגנת הפרטיות (אבטחת מידע), התשע״ז-2017 פורסמו במאי 2017 ונכנסו לתוקף שנה אחר כך. לפי הרשות להגנת הפרטיות, הן חלות על המגזר הפרטי ועל המגזר הציבורי כאחד, ומסווגות מאגרי מידע לארבע קבוצות לפי רמת הסיכון: מאגר בניהול יחיד, ורמות אבטחה בסיסית, בינונית וגבוהה. הרמה נקבעת לפי רגישות המידע, מספר האנשים שעליהם יש מידע ומספר בעלי ההרשאה.
איך יודעים באיזו רמה אתם
- רמה בינונית חלה, בין השאר, על מאגר של גוף ציבורי, על מאגר שמטרתו העיקרית איסוף מידע כדי להעביר אותו לאחר (כולל שירותי דיוור ישיר), ועל מאגר שכולל מידע רגיש: רפואי, גנטי, ביומטרי, פלילי, כלכלי, דעות ואמונות, צנעת חיים ונתוני תקשורת. כך לפי התוספת הראשונה לתקנות.
- חריג: מאגר שנכנס לרמה הבינונית רק בגלל מידע רגיש יורד לרמה הבסיסית אם המידע הוא מסוגים מסוימים על עובדים או ספקים ומשמש לניהול העסק בלבד, או אם אין בו יותר מעשרה בעלי הרשאה. בדקו את הנוסח המדויק, כי החריג תלוי בסוג המידע.
- רמה גבוהה חלה על מאגר מסוג ההעברה לאחר או מסוג המידע הרגיש, כולל מאגר כזה של גוף ציבורי, כשיש בו מידע על 100,000 אנשים ומעלה, או כשמספר בעלי ההרשאה בו עולה על 100. כך לפי התוספת השנייה.
- רמה בסיסית חלה על כל מאגר אחר שאינו בניהול יחיד.
מה כל רמה מחייבת, בתמצית. זו קריאה של התקנות, לא תחליף להן, והיועץ המשפטי שלכם הוא שקובע איך הן חלות על כל מאגר.
מה כל רמת אבטחה מחייבת, לפי תקנות אבטחת המידע
| בסיסית | בינונית | גבוהה | |
|---|---|---|---|
| מסמך הגדרות מאגר ונוהל אבטחה | |||
| מיפוי מערכות ומצאי עדכני | |||
| רשימת הרשאות וביטול מיידי | |||
| תיעוד אירועי אבטחה | |||
| חובות כלפי ספק חיצוני (תקנה 15) | |||
| רישום גישה אוטומטי, נשמר 24 חודשים | |||
| הדרכה תקופתית לבעלי הרשאה | לפחות פעם בשנתיים | לפחות פעם בשנתיים | |
| דיון באירועי אבטחה | פעם בשנה לפחות | פעם ברבעון לפחות | |
| ביקורת פנימית או חיצונית | אחת ל-24 חודשים | אחת ל-24 חודשים | |
| סקר סיכונים ומבדק חדירות | אחת ל-18 חודשים | ||
| דיווח מיידי לרשם על אירוע חמור |
שלוש חובות בטבלה הזו הן אלה שספקים נתקלים בהן הכי הרבה, כי הן משאירות מסמך שאפשר לבקש. הראשונה היא מסמך הגדרות המאגר ונוהל האבטחה, שנבחנים לעדכון אחת לשנה. השנייה היא רשימת הרשאות עדכנית: מי, באיזה תפקיד, עם איזו גישה, וביטול מיידי כשמישהו מסיים. השלישית היא תקנה 15 על מיקור חוץ, שבה נעסוק בפרק על הלקוחות הציבוריים: היא מחייבת את מי שמכניס ספק לגישה למאגר לבחון את הסיכון מראש ולכתוב בהסכם מה מותר לו, וקובעת שהספק ידווח לפחות אחת לשנה על אופן ביצוע החובות.
תקנה 20 מוסיפה פרט ששווה להכיר: הרשם מוסמך לקבוע שמי שעומד בתקן רשמי, ישראלי או בין-לאומי, ייחשב כמי שעמד בתקנות, כולן או חלקן, אם השתכנע שהתקן מבטיח את רמת האבטחה הנדרשת. זה אומר שתעודת ISO לא מחליפה את התקנות מעצמה. היא מחליפה רק במידה שהרשם קבע זאת, ובמה שקבע. בדקו מול היועץ המשפטי אם קיימת קביעה כזו שחלה עליכם.
מה תיקון 13 שינה לספקים
תיקון 13 לחוק הגנת הפרטיות נכנס לתוקף ב-14 באוגוסט 2025. פירטנו אותו במדריך תיקון 13 לחוק הגנת הפרטיות, וכאן רק ארבע נקודות שנוגעות ישירות לאבטחת מידע אצל ספקים. הציטוטים הם מהתרגום הלא רשמי של החוק המעודכן שמפרסמת הרשות. רק הנוסח העברי מחייב, ולכן כל אחת מהן נבדקת מול היועץ המשפטי.
- גם המעבד אחראי. סעיף 17 קובע שבעל המאגר והמעבד, כל אחד מהם, אחראים לאבטחת המידע שבמאגר. ספק שמעבד מידע בשביל לקוח לא יכול עוד להפנות את כל האחריות אליו.
- ממונה אבטחת מידע. סעיף 17ב מחייב למנות ממונה אבטחה, בין השאר, בגוף ציבורי, בבנק ובחברת ביטוח, ואצל מי שמחזיק או מעבד חמישה מאגרים שחלה עליהם חובת רישום או הודעה.
- ממונה על הגנת הפרטיות. סעיף 17ב1, שנוסף בתיקון, מחייב למנות ממונה על הגנת הפרטיות אצל בעל מאגר שהוא גוף ציבורי, ולפי התרגום גם אצל מעבד של מאגר כזה. לחברה שמעבדת מידע עבור משרד ממשלתי או רשות, זו שאלה שצריך לשאול השבוע.
- עיצומים כספיים. התיקון הוסיף לחוק תוספת שקובעת עיצומים כספיים על הפרת הוראות בתקנות אבטחת המידע. המשמעות: ליקוי בנוהל, בהרשאות או בתיעוד הוא היום גם חשיפה כספית.
ועוד מסמך אחד ששווה להעביר להנהלה: הנחיית הרשות 1/2024 על תפקיד הדירקטוריון. לפיה, בחברה שעיבוד מידע אישי הוא בליבת פעילותה או שפעילותה מייצרת סיכון מוגבר לפרטיות, הדירקטוריון חייב לפקח על העמידה בחוק ובתקנות, כולל המדיניות לדיווח מיידי על אירועי אבטחה. מנהל שצריך להצדיק תקציב אבטחה מול ההנהלה, יכול להתחיל מכאן.
שרשרת אספקה: שאלון 1.4, רמות סיכון והסמכה
תקיפה דרך ספק היא תקיפה שמנצלת את האמון שהארגון נותן בספק כדי להיכנס אליו. לכן לפי תורת ההגנה, הארגון אחראי לנהל את סיכון הסייבר שנובע מנותני השירות שלו. מערך הסייבר פיתח לזה מתודה אחת לכל המשק: שאלון ספקים, דרך להוכיח עמידה בו, ומאגר ציבורי של ספקים שעמדו. הכל נמצא במדריך שאלון הספקים לחיזוק שרשרת אספקה, שעודכן לאחרונה ב-18 באוקטובר 2026.
מדריך שאלון הספקים של מערך הסייבר הלאומי
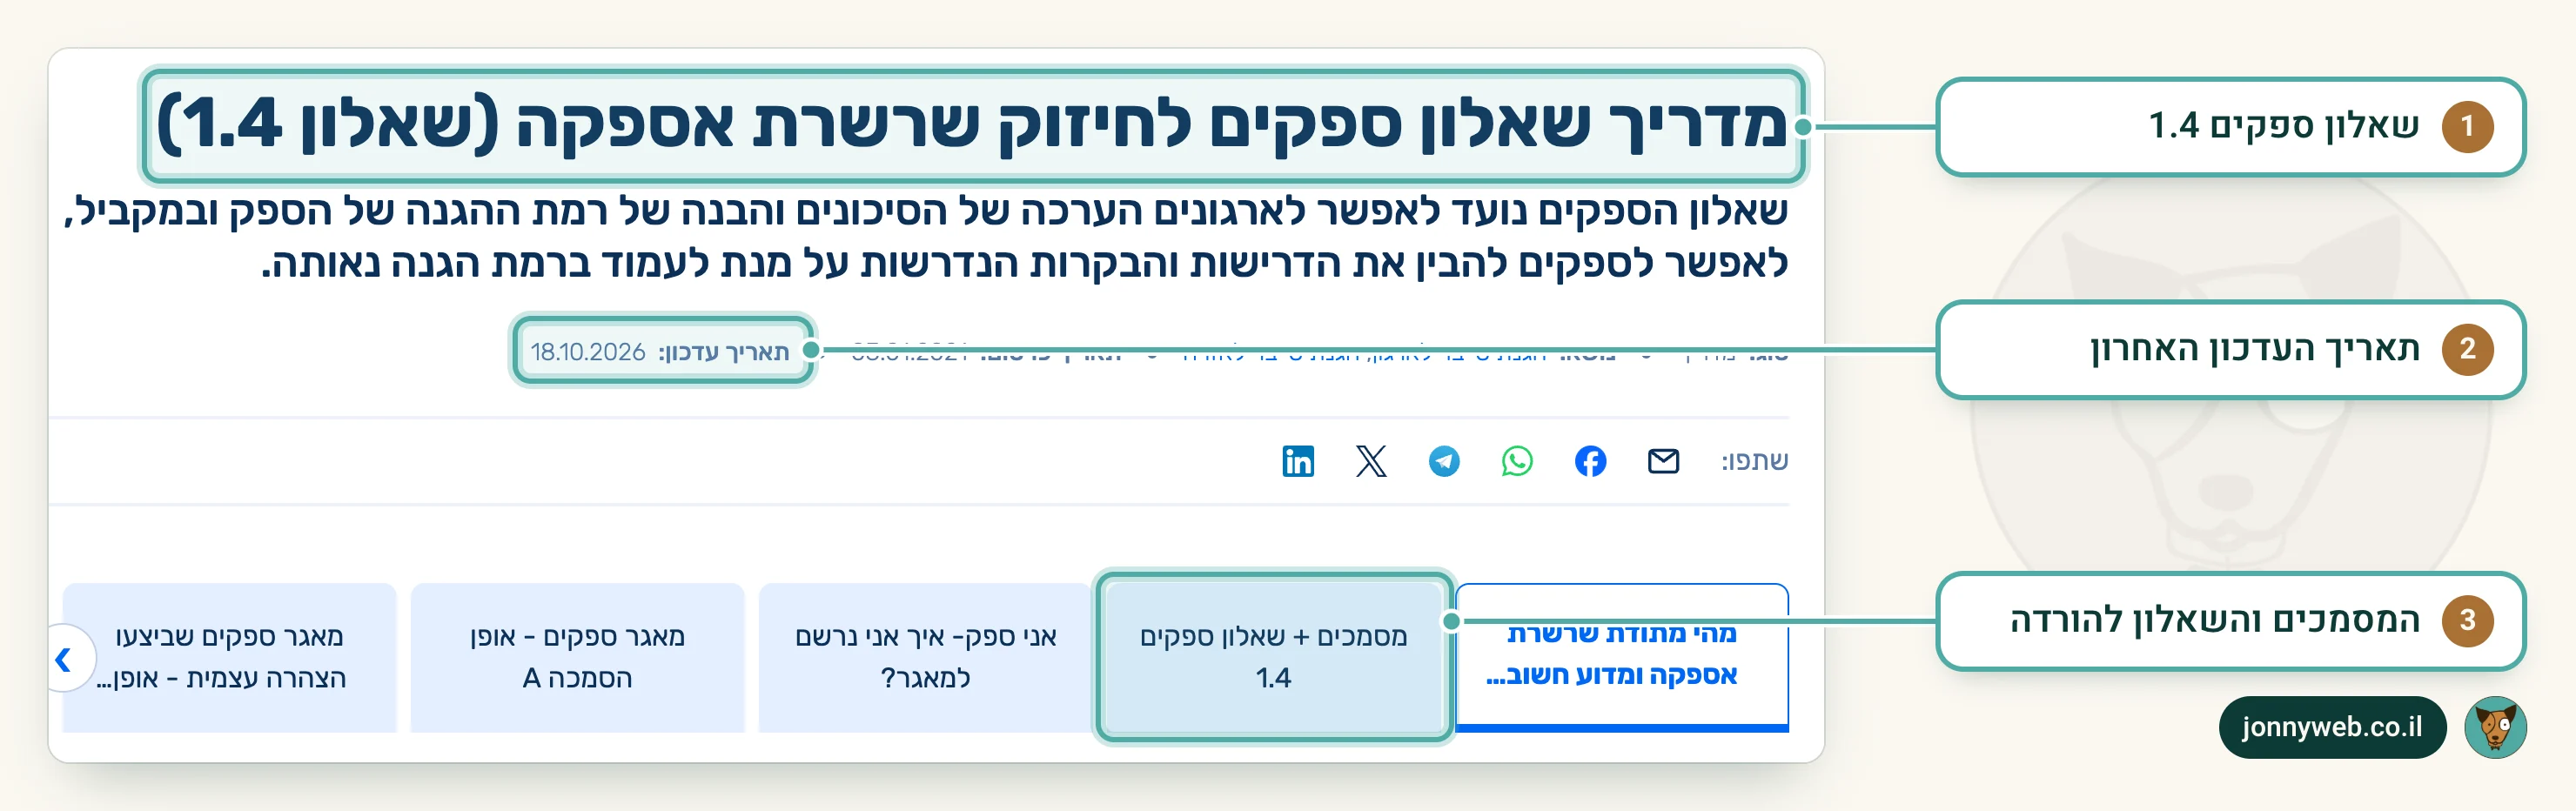
- שאלון ספקים 1.4. השאלון שגופים ציבוריים מפנים אליו במכרזים, עם דרישות רוחביות ומודולים לפי סוג השירות.
- תאריך העדכון האחרון. המתודה מתעדכנת, ולכן בודקים את הגרסה לפני שמגישים הצהרה ולא סומכים על קובץ ישן מהמחשב.
- המסמכים והשאלון להורדה. בלשונית הזו נמצאים מסמך המתודולוגיה, קובץ האקסל של השאלון וטופס ההצהרה העצמית לספקי B.
מה יש בשאלון
השאלון בנוי מדרישות רוחביות שחלות על כל ספק, ומעליהן מודולים לפי סוג ההתקשרות: פיתוח תוכנה מאובטח, שירות ענן, גישה מרחוק, אחסון אתרים (Hosting) ואבטחת OT. יש גם מודול בנקאי נפרד לספקים של בנקים וחברות כרטיסי אשראי. אפשר למלא אותו במערכת מצפ״ן או בקובץ אקסל להורדה, ולפי המערך השימוש במצפ״ן אינו חובה.
שלוש רמות סיכון, והלקוח בוחר
לפי מסמך המתודולוגיה, הבחירה באיזו רמה לדרוש מספק נמצאת בידי הלקוח, לפי תהליך ניהול הסיכונים שלו או לפי הנחיית הרגולטור שלו. ההבדל בין הרמות הוא בכמות הבדיקות ובמה שהספק מחזיק או רואה.
שאלון הספקים 1.4: שלוש רמות סיכון
| למי מתאים | מספר בדיקות | התעדה מלאה (A) אפשרית | |
|---|---|---|---|
| רמה 1: בסיסית | ספק בלי מידע או גישה, או שפגיעה במידע שלו לא תזיק לארגון | 19 | |
| רמה 2: סיכון משמעותי | ספק עם מידע או גישה, שתקיפתו עלולה לגרום נזק מהותי | 57 | |
| רמה 3: סיכון קריטי | אותו פרופיל, בדרך כלל בארגונים גדולים | 63 |
הצהרה עצמית או התעדה
יש שני אופני הסמכה, והם לא משנים את הדרישות אלא רק את הדרך להוכיח אותן. באופן הסמכה B (זהב) הספק מצהיר על עמידה, בחתימה של מורשה: מנכ״ל, סמנכ״ל או יועץ משפטי. ההצהרה בתוקף לשנה, מחודשת בנספח נפרד, ואחרי שנתיים הספק בודק את עצמו מחדש על השאלון העדכני. המערך ממליץ, בלי לחייב, להיעזר בבודק ספקים מוסמך. באופן הסמכה A (פלטינה) הספק עונה על השאלון עם בודק ספקים מוסמך, ומעליו עוברת ביקורת צד שלישי במכון תאימות מורשה. נכון לאוקטובר 2026 המכונים הם מכון התקנים הישראלי והמכון לבקרה ואיכות (IQC). התעדה כזו בתוקף לשנתיים, והיא אפשרית מרמת סיכון 2 ומעלה.
שני פרטים שחוסכים ויכוחים. ראשית, לפי שאלות ותשובות של המערך, הספק אינו חייב לחשוף את הראיות שלו בפני הלקוח. אפשר לשתף אותן בהסכמה, בערוץ מאובטח שסוכם בין הצדדים. שנית, המתודולוגיה עצמה מציינת שהצהרה עצמית יכולה לשמש צעד זמני כדי לעמוד בתנאי סף של מכרז. ספק שמגלה את השאלון שבוע לפני ההגשה, לא חייב לוותר על המכרז, אבל הוא חייב שההצהרה תהיה אמת: המערך מבהיר שהאחריות לעמוד בה נשארת על המצהיר.
ISO 27001 ו-ISO 27701: מתי שווה להתעדה
ISO/IEC 27001 הוא התקן הבין-לאומי למערכות ניהול אבטחת מידע (ISMS). המהדורה הנוכחית היא ISO/IEC 27001:2022, המהדורה השלישית, ויש לה תיקון אחד. בישראל הוא מאומץ כתקן ישראלי, ת״י ISO/IEC 27001:2022. התקן לא אומר לכם אילו מוצרים לקנות. הוא מחייב תהליך: לזהות סיכונים למידע, לבחור בקרות, להגדיר יעדים, למדוד ולשפר.
ההתעדה היא בחירה. ISO כותב במפורש שארגונים שמיישמים את התקן יכולים להחליט אם לעבור תהליך התעדה, ושחלקם מיישמים רק כדי ליהנות מהשיטה. מי שמתעדה מקבל תעודה מגוף התעדה. לפי ISO, תעודה מגוף התעדה שקיבל הסמכה (אקרדיטציה) מוסיפה שכבת ביטחון, כי גוף הסמכה בלתי תלוי אישר את כשירותו. ISO מבקש גם לציין את הגרסה המלאה: "certified to ISO/IEC 27001:2022", לא סתם 27001. בישראל, לפי מכון התקנים הישראלי, ההתעדה נעשית אחרי שהארגון הטמיע את מערכת הניהול בעצמו, אפשר לבצע מבדק מקדים לבחינת פערים, ובסוף סוקרים בלתי תלויים מבצעים מבדק שמאשר את ההתאמה.
ומה עם ISO 27701
ISO/IEC 27701 עוסק בניהול מידע אישי (PIMS) והוא מיועד לבעלי מאגרים ולמעבדים של מידע אישי. באוקטובר 2025 פורסמה מהדורה שנייה, ISO/IEC 27701:2025, שהחליפה את מהדורת 2019. לפי ISO, המהדורה החדשה היא תקן מערכת ניהול עצמאי שאפשר ליישם לבדו, לא רק כהרחבה של 27001, והיא בנויה להשתלב עם מערכת 27001 קיימת. לחברה שמעבדת מידע אישי עבור גופים ציבוריים, אחרי תיקון 13, זה כלי סביר להראות שהפרטיות מנוהלת ולא רק מוצהרת.
אז מתי זה שווה את המאמץ? המפה הזו היא כלל אצבע שלנו, לא נתון: היא מציבה מצבים נפוצים לפי כמה הלקוחות דורשים הוכחה חיצונית, וכמה מידע רגיש אתם מחזיקים.
מתי שווה להתעדה ל-ISO 27001
| המצב שלכם | מה כנראה נכון |
|---|---|
| מכרז שאתם רוצים לגשת אליו דורש ISO 27001 כתנאי סף | התעדה. אין דרך לעקוף תנאי סף, ותהליך הטמעה לוקח זמן, אז מתחילים לפני שהמכרז הבא מתפרסם. |
| אתם עונים על שאלוני אבטחה שונים לכל לקוח, שוב ושוב | התעדה, או לפחות הסמכה לפי שאלון 1.4. מערכת ניהול אחת עונה על רוב השאלונים בלי לכתוב הכל מחדש. |
| אתם מעבדים מידע אישי רגיש עבור גוף ציבורי | מערכת ניהול לפי 27001, ושקילת 27701. גם בלי תעודה, המסמכים האלה הם מה שהלקוח יבקש. |
| ספק קטן, בלי גישה למידע של הלקוח | כנראה לא צריך התעדה. הצהרה לפי רמת סיכון 1 בשאלון, ונוהל אבטחה פנימי מסודר, יספיקו לרוב. |
סקר סיכונים אבטחת מידע: איך עושים אותו
במאגר שחלה עליו רמת האבטחה הגבוהה, התקנות קובעות שבעל המאגר אחראי לכך שייערך סקר לאיתור סיכוני אבטחת מידע, אחת ל-18 חודשים לפחות. עוד נקבע שבעל המאגר ידון בתוצאות, יבחן אם לעדכן את מסמך הגדרות המאגר ואת נוהל האבטחה, ויפעל לתיקון הליקויים. שימו לב לסדר: הסקר הוא תחילת העבודה, לא סופה. סקר שנשמר בתיקייה בלי דיון ובלי תוכנית תיקון לא ממלא את מה שהתקנה מבקשת.
גם מי שלא חייב, כדאי שיעשה. תורת ההגנה בנויה כולה סביב הערכת סיכונים, ושאלוני ספקים מניחים שקיימת אחת. כך נראה סקר שמשרת את הארגון:
- מגדירים מה מגינים עליו. לא "המערכות", אלא תהליכים ונכסים: מערכת הגבייה, תיבות הדואר של ההנהלה, מאגר הפניות מהאתר, מערכת השכר. לכל אחד: איזה מידע יש בו, כמה אנשים, מי ניגש.
- ממפים את המערכות. התקנות מחייבות ממילא מסמך מבנה ומצאי עדכני: חומרה ותשתיות, תוכנות, ממשקים, ותרשים רשת עם המיקום הפיזי של הרכיבים. זה הבסיס לכל השאר.
- מזהים איומים ופערים. מה יקרה אם המידע ידלוף, ישובש או לא יהיה זמין, ומה קיים היום כדי למנוע את זה. כאן נכנסים הספקים: כל ספק עם גישה הוא נתיב.
- מדרגים. סבירות כפול חומרה, או כל שיטה מתועדת אחרת. המטרה היא סדר עדיפויות, לא ציון.
- כותבים תוכנית טיפול. לכל סיכון: מטפלים, מעבירים (ביטוח, חוזה), או מקבלים בהחלטה כתובה של ההנהלה. לכל פעולה בעלים ותאריך.
- מביאים להנהלה ומתעדים את הדיון. זה הצעד שהתקנות מבקשות במפורש, וזה גם הצעד שהכי קל לשכוח.
מי עושה את הסקר? גורם עם הכשרה באבטחת מידע, פנימי או חיצוני. מה שחשוב לבדוק לפני שמזמינים: האם הוא יראה את התהליכים העסקיים ולא רק את התשתית, האם הדוח יכלול תוכנית טיפול מדורגת, והאם הוא ישאל על ספקים. סקר שלא שואל על שרשרת האספקה בשנת 2026 מפספס את אחד האיומים שמערך הסייבר מסמן כמשמעותיים ביותר.
מבחן חדירה: מה בודקים ומה עושים עם הדוח
מבחן חדירה (בלשון התקנות "מבדק חדירות") הוא ניסיון מבוקר ומורשה לפרוץ למערכות שלכם, כדי לגלות את החולשות לפני שמישהו אחר יגלה. לפי התקנות, במאגר ברמת אבטחה גבוהה בעל המאגר אחראי לכך שייערכו מבדקי חדירות למערכות המאגר, לבחינת עמידותן בפני סיכונים פנימיים וחיצוניים, אחת ל-18 חודשים לפחות, ולדון בתוצאות ולתקן. ארגון שיש לו כמה מאגרים באותה רמה רשאי לבצע מבדק אחד לכולם.
ההבדל בין מבחן חדירה שימושי לבין דוח שנשכח מתחיל בהגדרת התחום:
- מה בתחום: האתר והפורטל, ממשקי API, הגישה מרחוק, רשת המשרד, ותיבות הדואר. כתבו במפורש מה בפנים ומה בחוץ.
- מאיזו נקודת מבט: תוקף מבחוץ בלי פרטים, משתמש רשום, או עובד עם גישה פנימית. התקנות מדברות על סיכונים פנימיים וחיצוניים, אז שניהם.
- מי מאשר: אישור כתוב של בעל המערכת, ושל ספק האחסון או הענן אם המערכת יושבת אצלו. בלי זה, הבודק עלול לחסום את עצמו או להפעיל התראה אצל הספק.
- מה מקבלים: ממצאים מדורגים לפי חומרה, הוכחה לכל ממצא, והמלצת תיקון. ובדיקה חוזרת אחרי התיקון, כי זה מה שמוכיח שהליקוי נסגר.
- מה מוסרים ללקוח: לקוח ציבורי יבקש לרוב תקציר: מתי נערך, מי ביצע, כמה ממצאים בכל חומרה, ומה נסגר. הדוח המלא הוא מפת דרכים לתוקף, ולא שולחים אותו בדואר אלקטרוני רגיל.
שני הבדלים מתבלבלים שוב ושוב. סריקת חולשות אוטומטית היא לא מבחן חדירה: היא מוצאת גרסאות ישנות והגדרות חסרות, אבל לא מחברת בין חולשות כמו שתוקף עושה. ומבחן חדירה הוא לא סקר סיכונים: הוא בודק אם אפשר להיכנס, לא מה הנזק העסקי ומה עושים איתו. התקנות מחייבות את שניהם ברמה הגבוהה, כל אחד בנפרד. את מה שמבחן חדירה מוצא בדרך כלל באתר, ואיך מקשיחים מראש, תמצאו במדריך אבטחת האתרים.
אירוע סייבר: השעות הראשונות ומי מקבל דיווח
בשעה הראשונה של אירוע מתקבלות ההחלטות שקובעות כמה הוא יעלה. ארגון שכתב מראש מי מחליט, למי מתקשרים ומה מנתקים, עובר אותה אחרת לגמרי מארגון שמגלה את זה תוך כדי. התקנות מחייבות לקבוע בנוהל האבטחה הוראות לטיפול באירועים לפי חומרתם, כולל ביטול הרשאות וצעדים מיידיים, ולתעד כל אירוע ככל האפשר על בסיס רישום אוטומטי. במאגר ברמה בינונית מקיימים דיון באירועים לפחות פעם בשנה, וברמה הגבוהה לפחות פעם ברבעון.
אירוע סייבר: מה קורה ובאיזה סדר
- 1
זיהוי ותיעוד
מה נראה, מתי ואיפה. שומרים לוגים, לא מוחקים ולא מאתחלים.
- 2
בלימה
ניתוק מערכת או חשבון, ביטול הרשאות והחלפת סיסמאות, לפי הנוהל.
- 3
דיווח למערך הסייבר
מרכז 119, בטופס, בדואר אלקטרוני או בטלפון, עם הפרטים הטכניים.
- 4
הודעה ללקוח ולרשות
ספק מודיע ללקוח מיד. באירוע חמור במאגר, בעל המאגר מודיע לרשם.
- 5
שחזור
מגיבוי שנבדק, אחרי שהפרצה נסגרה, ותיעוד מי שחזר ומה.
- 6
תחקיר ועדכון הנוהל
מה נכשל, מה משתנה, ומי אחראי. הדיון עצמו מתועד.
הדיווח למערך הסייבר
לפי עמוד הדיווח על אירוע סייבר של המערך, ארגונים ואזרחים יכולים לדווח כדי לקבל מענה מקצועי ראשוני, בטופס מקוון לארגון, בדואר אלקטרוני לכתובת 119@cyber.gov.il או בוואטסאפ של המערך, ובטלפון 119 בכל שעה. העמוד מפרט במה אפשר לדווח, בין השאר כופרה, דלף מידע, מתקפת מניעת שירות, השחתת אתר ודפים מתחזים, ומה לצרף.
דיווח על אירוע סייבר: עמוד השירות של מרכז 119
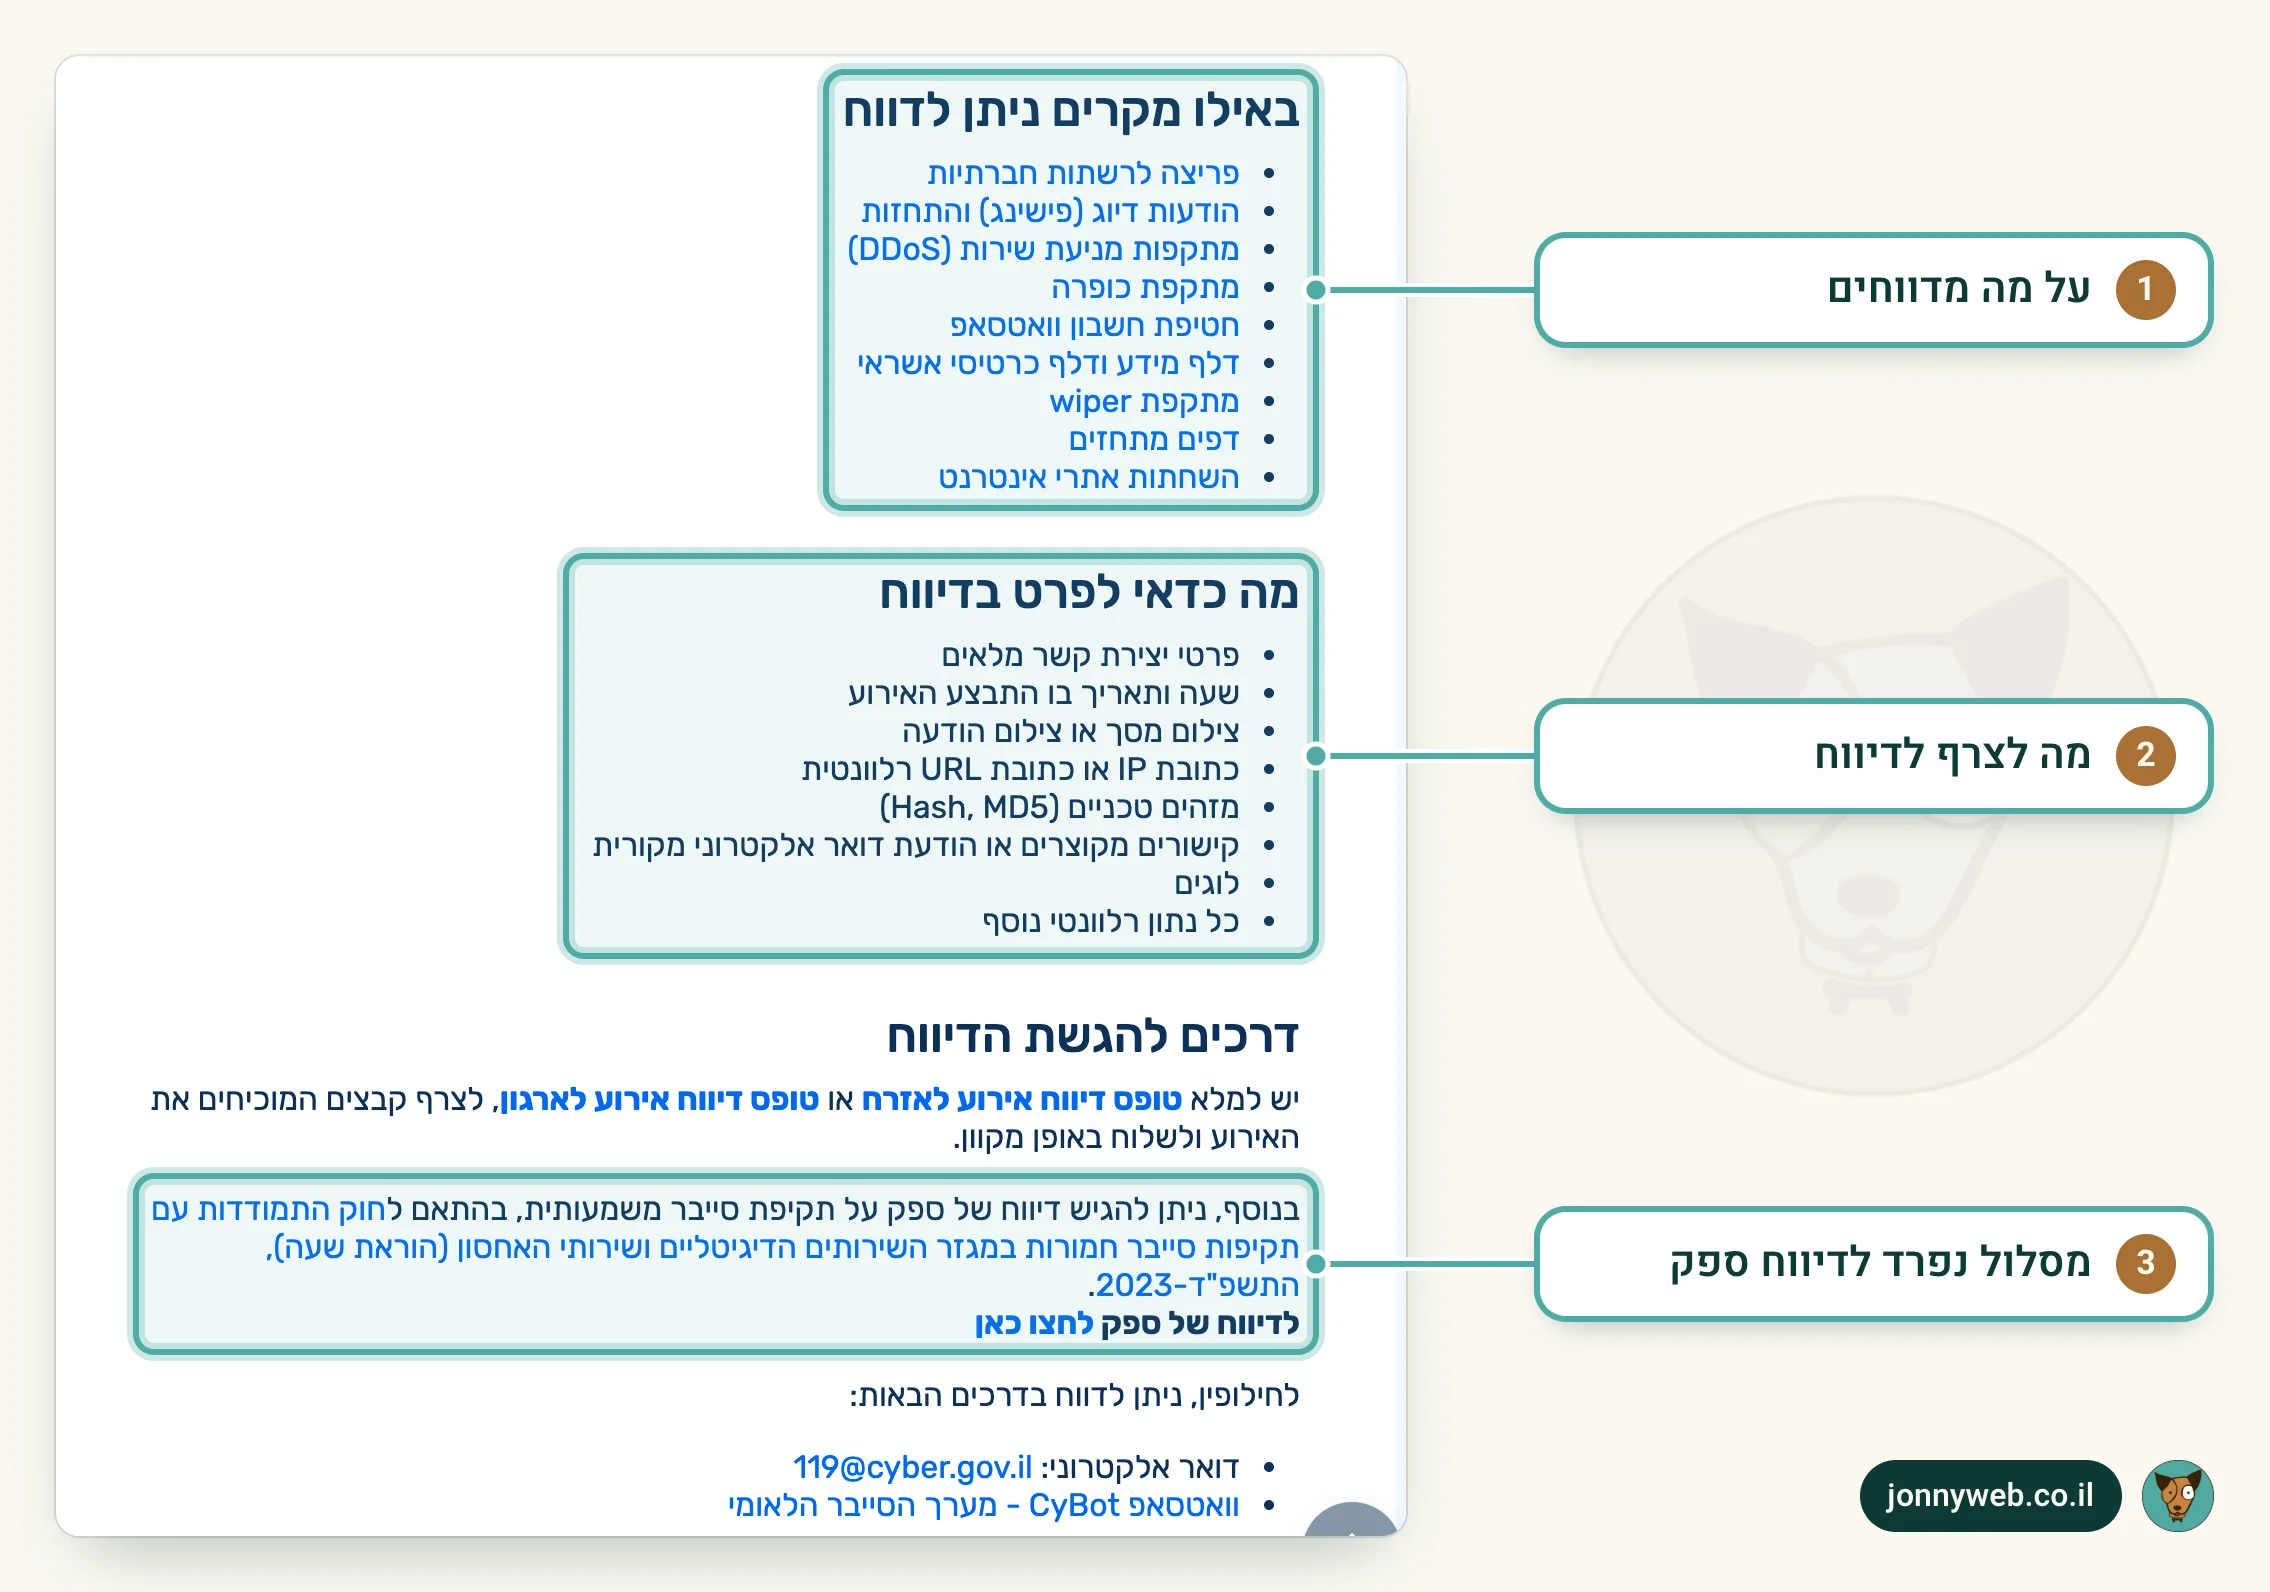
- על מה מדווחים. כופרה, דלף מידע, מניעת שירות, השחתת אתר ודפים מתחזים הם חלק מהרשימה. המרכז לא מטפל בתקלות מחשב.
- מה לצרף לדיווח. לוגים, כתובות IP ו-URL, צילומי מסך ומזהים טכניים. נוהל אירועים טוב שומר אותם לפני שמנקים מערכת.
- מסלול נפרד לדיווח ספק. דיווח של ספק שירותים דיגיטליים או אחסון על תקיפה משמעותית, לפי הוראת שעה משנת 2023.
שלושה דברים בעמוד הזה ששווה לקרוא לאט. הראשון: המרכז לא מטפל בתקלות מחשב ולא מחליף דיווח למשטרה. השני: העמוד מבהיר ששיתוף מידע עם המערך לא מחליף חובת דיווח לרגולטור, אם חלה עליכם כזו. השלישי: יש מסלול נפרד לדיווח של ספק על תקיפת סייבר משמעותית, לפי חוק התמודדות עם תקיפות סייבר חמורות במגזר השירותים הדיגיטליים ושירותי האחסון (הוראת שעה), התשפ״ד-2023. זו הוראת שעה, כלומר חוק שתוקפו מוגבל בזמן. אם אתם ספק שירותים דיגיטליים או אחסון, בדקו עם היועץ המשפטי אם החוק חל עליכם ואם הוא בתוקף ביום שאתם קוראים את זה.
הדיווח לרשות להגנת הפרטיות
כשמדובר במאגר מידע אישי, יש חובה נפרדת. התקנות מגדירות "אירוע אבטחה חמור": במאגר ברמה גבוהה, כל שימוש במידע בלי הרשאה או בחריגה ממנה, או פגיעה בשלמותו; במאגר ברמה בינונית, אותו דבר כשמדובר בחלק מהותי מהמאגר. באירוע כזה, בעל המאגר מודיע לרשם מיד, ומדווח על הצעדים שנקט. הרשם רשאי, אחרי התייעצות עם ראש מערך הסייבר, להורות להודיע לאנשים שעלולים להיפגע. וכספק: החוזה שלכם צריך לקבוע שאתם מודיעים ללקוח על כל אירוע מיד, כי בלי ההודעה שלכם הוא לא יכול לעמוד בחובה שלו. תקנה 15 דורשת את זה במפורש.
מה משרדי ממשלה ורשויות מבקשים מספקים
במשרדי הממשלה, יחידת ההגנה בסייבר (יה״ב) הוציאה הנחיה לניהול ספקים בשרשרת האספקה של משרדי הממשלה ויחידות הסמך, מס׳ 5.19 מ-14 בנובמבר 2019. ההנחיה המלאה מסווגת, ומערך הסייבר מפרסם את עיקריה המותרים לפרסום, לצד דוגמאות למכרזים פומביים שבהם יושמה. לפי מסמך המתודולוגיה, גם משרד התחבורה כבר מחייב ספקים קריטיים בענף לעמוד במתודה, והמערך ממליץ לרגולטורים נוספים לאמץ אותה.
ברשויות המקומיות התמונה פחות אחידה, אבל הכיוון ברור. דוח מבקר המדינה על השלטון המקומי לשנת 2024, בפרק על אבטחת המידע של מערכות הגבייה ברשויות, ממליץ לרשויות לכלול בהסכמים עם ספקי השירות דיווח על גיבויים ותרגולי שחזור, דיווח על סקרי סיכונים ותוצאותיהם, והסמכה של הרשות לבצע מבדקי חדירה במערכות שהספק מנהל. הדוח מציין שאין חובה רגולטורית לרשויות ליישם את ISO 27001, וממליץ לחלק מהן לכלול דרישה להסמכה לפי התקן במכרזים ובהסכמים עם ספקי מערכות הגבייה. ספק שמגיע מוכן לדרישות האלה, לפני שהן נכתבות במכרז הבא, מקצר לעצמו את התהליך.
בשטח, רוב שאלוני האבטחה של גופים ציבוריים חוזרים על אותן שאלות. זו רשימה שאפשר להכין מראש, ולהעתיק ממנה לתשובה:
- מי ממונה אבטחת המידע שלכם, ולמי הוא כפוף.
- נוהל אבטחת מידע כתוב, ותאריך העדכון האחרון שלו.
- רמת הסיכון ואופן ההסמכה לפי שאלון הספקים 1.4, אם יש, ותאריך התוקף.
- תעודת ISO/IEC 27001:2022 בתוקף, אם יש, וההיקף (Scope) שהיא מכסה. תעודה שמכסה רק את משרדי ההנהלה לא מכסה את השירות שאתם מוכרים.
- תאריך סקר הסיכונים ומבחן החדירה האחרונים, וסטטוס הטיפול בממצאים.
- איפה המידע של הלקוח נשמר פיזית, אצל מי, ואילו ספקי משנה נוגעים בו.
- איך מנוהלות הרשאות: אימות דו-שלבי, רשימת הרשאות, וביטול גישה לעובד שסיים.
- גיבויים: תדירות, מיקום, ותאריך תרגול השחזור האחרון.
- נוהל טיפול באירוע, ותוך כמה זמן אתם מודיעים ללקוח.
- מה קורה בסיום ההתקשרות: החזרת המידע, השמדתו אצלכם, ואישור כתוב על כך.
שימו לב שהסעיף האחרון לקוח כמעט מילה במילה מתקנה 15: ההסכם עם ספק חיצוני צריך לכלול את משך ההתקשרות, את אופן החזרת המידע לבעל המאגר בסיומה, את השמדתו אצל הספק ואת הדיווח על כך. לקוח שמבקש את זה לא מחמיר איתכם. הוא עומד בחובה שלו. מה עוד חשוב לחברות שמוכרות לממשלה, מעבר לאבטחה, ריכזנו במדריך שיווק לחברות שמוכרות לממשלה.
אם אתם הגוף הציבורי: מה לדרוש מהספקים
אם אתם בצד המזמין, ראש דיגיטל, רכש או יועץ משפטי בגוף ציבורי, התקנות כבר כתבו לכם חלק גדול מהמפרט. לפי תקנה 15, לפני ההתקשרות בוחנים את סיכוני אבטחת המידע הכרוכים בה, ובהסכם קובעים במפורש: איזה מידע הספק רשאי לעבד ולאילו מטרות, לאילו מערכות הוא רשאי לגשת, איזה סוג עיבוד מותר לו, משך ההתקשרות ואופן החזרת המידע והשמדתו, איך מיושמות אצלו חובות האבטחה, התחייבות לסודיות שבעלי ההרשאה שלו חותמים עליה, מה קורה כשהוא נעזר בגורם נוסף, וחובה לדווח לפחות אחת לשנה ולהודיע על כל אירוע. אחר כך מפקחים בפועל, בהתאם לסיכון.
שלושה דברים מעשיים שמקלים על כולם:
- קבעו רמת סיכון לכל ספק, לפני המכרז. שאלון 1.4 נבנה בדיוק לזה. ספק שמחזיק את מאגר התושבים אינו ספק ההסעדה, ואין סיבה לדרוש משניהם אותו דבר.
- בקשו את מה שאתם באמת תקראו. שאלון של מאות שורות מקבל תשובות של העתק והדבק. עדיף מספר קטן של ראיות שמישהו אצלכם יבדוק: תעודה בתוקף, תקציר מבחן חדירה, תאריך תרגול שחזור.
- כתבו בחוזה את היציאה. החזרת המידע, השמדתו, הבעלות על החשבונות והדומיינים, והעברת הידע לספק הבא. זה הסעיף שאף אחד לא קורא ביום החתימה, וכולם מחפשים ביום הפרידה.
איך כל זה משתלב בתמונה הרחבה של פרויקט דיגיטל בגוף ציבורי, מהמפרט ועד העלייה לאוויר, פירטנו במדריך הדיגיטל לגופים ציבוריים. ואם הפרויקט הוא אתר לרשות, יש גם מדריך ייעודי לאתר של רשות מקומית.
מאיפה מתחילים, בסדר הנכון
הטעות הנפוצה היא להתחיל מהתעודה. ארגון מזמין יועץ ISO, כותב עשרות נהלים, ושנה אחר כך מגלה שאף אחד לא יודע אילו מאגרים יש לו ובאיזו רמה. הסדר שעובד הפוך: קודם מבינים מה יש ומה חל, אחר כך סוגרים את הפערים שהחוק מחייב, ורק אז מחליטים איזו הוכחה חיצונית שווה את הכסף.
אבטחת מידע בארגון: הסדר שעובד
- 1
מצאי
אילו מאגרים, מערכות וספקים יש, ומי ניגש לכל אחד.
- 2
סיווג
רמת אבטחה לכל מאגר לפי התקנות, וקטגוריה לפי תורת ההגנה.
- 3
חובות החוק
מסמכים, נוהל, הרשאות, תיעוד אירועים והסכמי ספקים.
- 4
סקר ומבחן
סקר סיכונים ומבחן חדירה, ותוכנית טיפול עם בעלים ותאריכים.
- 5
הוכחה חיצונית
הצהרה או התעדה לפי שאלון 1.4, ו-ISO 27001 כשהלקוחות דורשים.
- 6
שגרה
עדכון שנתי, ביקורת תקופתית ודיון קבוע בהנהלה.
שני דברים מקצרים את הדרך בכל שלב. הראשון הוא בעלות: כל חשבון, דומיין, ענן ומערכת רשומים על שם הארגון, והספקים מקבלים הרשאות שאפשר לבטל. בלי זה אין רשימת הרשאות אמיתית. השני הוא אפיון: מערכת חדשה שמאופיינת מראש עם דרישות אבטחה, הרשאות ומדיניות שמירה, עוברת סקר בלי הפתעות. כתבנו על זה במדריך אפיון אתר ומערכת.
מה עושים עכשיו
שלושה דברים אפשר להתחיל השבוע. כתבו רשימה של מאגרי המידע האישי שלכם ושל מאגרים של לקוחות שאתם מעבדים, ולצד כל אחד הניחו באיזו רמת אבטחה הוא, ותנו ליועץ המשפטי לאשר. פתחו את שאלון הספקים 1.4 וענו על הדרישות הרוחביות ברמת סיכון 2, בלי לייפות: זו תמונת הפערים שלכם מול רוב הלקוחות הציבוריים. ובדקו בחוזים הפעילים מה התחייבתם להודיע ללקוח באירוע, ותוך כמה זמן.
רוצים להתחיל מהשכבה שכולם רואים? האבחון הדיגיטלי חינם בודק את האתר שלכם ומראה מה מאט אותו ומה חשוף בו. ואם אתם מחפשים מי שיחזיק את האתרים והמערכות שלכם בצורה שעוברת שאלון אבטחה של לקוח ממשלתי, ככה אנחנו עובדים על אחסון, אבטחה ונגישות.