עד אוגוסט 2025 רוב הארגונים בישראל התייחסו לחוק הגנת הפרטיות כאל טופס רישום מאגר שממלאים פעם אחת ושוכחים. תיקון 13 שינה את זה. הוא לא הוסיף הרבה חובות חדשות על האתר עצמו, אבל הוא נתן לרשות להגנת הפרטיות סמכות להטיל עיצומים כספיים בסכומים שמחייבים תשומת לב של הנהלה, הרחיב מאוד את מה שנחשב מידע אישי, וחייב כל גוף ציבורי, וגם את הספקים שמעבדים עבורו מידע, למנות ממונה הגנת פרטיות. המדריך הזה מסביר מה השתנה, מה זה אומר על האתר, הטפסים, ה-CRM, הניוזלטר והפיקסלים, ואיך נראית רשימת ציות שאפשר להעביר ליועץ המשפטי ולרכש. הוא לא ייעוץ משפטי: את מה שחל על הארגון שלכם קובעים היועץ המשפטי והממונה.
התשובות הקצרות
- מתי: התיקון אושר בכנסת ב-5 באוגוסט 2024, פורסם ב-14 באוגוסט 2024 ונכנס לתוקף שנה אחרי, ב-14 באוגוסט 2025.
- ממונה הגנת פרטיות (DPO): חובה בכל גוף ציבורי, אצל כל מחזיק שמעבד מידע עבור גוף ציבורי, אצל סוחרי מידע, ובארגונים שעיסוקם העיקרי הוא ניטור שיטתי של אנשים או עיבוד מידע רגיש בהיקף ניכר.
- רישום מאגרים: נשאר בעיקר לגופים ציבוריים ולסוחרי מידע. מאגר פרטי עם מידע בעל רגישות מיוחדת על יותר מ-100,000 איש חייב בהודעה לרשות בתוך 30 יום.
- עיצומים: מ-150 אלף שקלים על אי רישום ועד מיליוני שקלים על עיבוד שלא כדין במאגר גדול, עם תקרה של 5% מהמחזור השנתי.
- באתר: כל טופס צריך לומר אם חובה למסור את המידע, לשם מה הוא נאסף, למי יועבר, ושיש זכות לעיין בו ולבקש לתקן אותו.
- עוגיות: אין בחוק הישראלי סעיף ייעודי לעוגיות. הן נבחנות לפי עקרון ההסכמה וחובת היידוע, ולפי עמדת הרשות שיווק ישיר מחייב הסכמה אקטיבית.
מה תיקון 13 משנה, בקצרה
הכנסת אישרה את חוק הגנת הפרטיות (תיקון מס' 13) ב-5 באוגוסט 2024. הוא פורסם בספר החוקים 3287 ב-14 באוגוסט 2024, ולפי סעיף התחילה שלו נכנס לתוקף שנה מיום פרסומו, כלומר ב-14 באוגוסט 2025. הרשות להגנת הפרטיות, שהיא הרגולטור לפי החוק ופועלת במשרד המשפטים, פרסמה לקראת המועד מדריך מקצועי לתיקון ועמוד שאלות ותשובות. רוב העובדות בדף הזה נלקחו משם ומנוסח החוק.
לפי הרשות, אלה עיקרי התיקון, ואלה שישפיעו על עבודת הדיגיטל שלכם:
- עדכון כל ההגדרות המהותיות: "מידע אישי", "מידע בעל רגישות מיוחדת", "בעל שליטה במאגר", "מחזיק", "עיבוד".
- צמצום חד של חובת רישום מאגרים, והוספת חובת הודעה לרשות על מאגרים גדולים ורגישים.
- חובת מינוי ממונה על הגנת הפרטיות בכל גוף ציבורי ובשורה ארוכה של ארגונים פרטיים.
- איסור על עיבוד מידע שנאסף שלא כדין, ואיסור על עיבוד בלי הרשאה של בעל השליטה.
- הרחבת חובת היידוע בעת איסוף מידע.
- סמכות להטיל עיצומים כספיים בגין הפרת החוק, תקנות אבטחת המידע והתקנות לעניין מידע שהועבר מהאזור הכלכלי האירופי.
- עבירות פליליות חדשות, הרחבת הפיצוי ללא הוכחת נזק, וביטול ההתיישנות המקוצרת בתביעות אזרחיות.
מה שלא השתנה חשוב לא פחות: החוק חל על כל מי שאוסף, משתמש או מעבד מידע אישי, ציבורי ופרטי כאחד, וכל החובות חלות על מאגר גם כשהוא כבר לא חייב ברישום. הרשות כותבת את זה במפורש: הפטור מרישום לא פוטר מאף חובה אחרת.
ההגדרות החדשות שקובעות את כל השאר
רוב הוויכוחים על השאלה "האם זה חל עלינו" נגמרים בהגדרות, ולכן כדאי להכיר אותן לפני שמדברים על טפסים ופיקסלים.
מידע אישי
"מידע אישי" מוגדר עכשיו ככל נתון הנוגע לאדם מזוהה או לאדם הניתן לזיהוי במאמץ סביר, במישרין או בעקיפין. החוק מונה דוגמאות לפרטים מזהים: שם, מספר זהות, מזהה ביומטרי, נתוני מיקום, מזהה מקוון, או נתון אחד או יותר על מצבו הפיזי, הבריאותי, הכלכלי, החברתי או התרבותי. המילים "מזהה מקוון" הן הסיבה שעוגיות, מזהי מכשיר ומזהי משתמש במערכות פרסום ומדידה כבר לא נמצאים מחוץ לשיחה.
מידע בעל רגישות מיוחדת
ההגדרה מחליפה את "מידע רגיש" הישן וכוללת רשימה סגורה: צנעת חיי המשפחה והאישות ונטייה מינית, מצב בריאות, מידע גנטי, מזהה ביומטרי, מוצא, עבר פלילי, דעות פוליטיות ואמונות דתיות, הערכת אישיות, נתוני שכר ופעילות פיננסית, נתוני מיקום ותעבורה מספק תקשורת, נתוני מיקום שמלמדים על אחת מהקטגוריות, ומידע שחלה עליו חובת סודיות לפי דין. לסיווג הזה יש מחיר: הוא מכפיל את רוב העיצומים, מפעיל את חובת ההודעה על מאגרים גדולים, ומעלה את רמת האבטחה הנדרשת.
בעל שליטה, מחזיק ועיבוד
"בעל שליטה במאגר מידע" הוא מי שקובע, לבדו או יחד עם אחר, את מטרות עיבוד המידע. הכוונה לארגון עצמו, לא לבעל תפקיד. "מחזיק" הוא כל גורם חיצוני לבעל השליטה שמעבד מידע עבורו. ו"עיבוד" הוא כל פעולה על מידע אישי, כולל קבלה, איסוף, אחסון, העתקה, עיון, העברה או מתן גישה. כלומר, ספק אחסון שהשרת שלו מחזיק את הפניות מהאתר, ספק CRM, חברת מוקד ומשרד דיגיטל שמנהל את הטפסים, כולם מחזיקים במובן החוק. עוד שינוי: החובה למנות "מנהל מאגר" בגופים פרטיים בוטלה, והאחריות האישית שלו עברה לארגון, לבעל השליטה.
ומה בכלל נחשב מאגר: "אוסף פרטי מידע אישי המעובד באמצעי דיגיטלי". יש החרגה לאוסף לשימוש אישי, ולאוסף שכולל רק שם, מען ודרכי התקשרות של עד 100,000 בני אדם, שאינו מלמד על מידע נוסף ושאין לצדו אוסף אחר על אותם אנשים. טבלת לידים שמכילה גם את תחום העניין, את מקור ההגעה ואת תוכן הפנייה כבר לא עומדת בהחרגה הזו.
ספק שמעבד מידע עבור גוף ציבורי: אתם מחזיקים
זה הסעיף שהכי הרבה חברות שנותנות שירות לממשלה ולרשויות מפספסות. בגילוי הדעת הסופי של הרשות על מינוי ממונה הגנת פרטיות, מ-14 ביולי 2026, נכתב שחובת המינוי חלה גם על כל מחזיק במאגר של גוף ציבורי, כלומר כל גורם חיצוני שמעבד עבורו מידע אישי. ומכיוון שעיבוד כולל גם עצם האחסון או העיון במידע, הרשות מבהירה שגם אלה, כשהם נעשים עבור גוף ציבורי בידי גורם חיצוני, הופכים אותו למחזיק שחייב למנות ממונה.
במילים מעשיות: אם החברה שלכם מפעילה מוקד עבור משרד ממשלתי, מנהלת מערכת הרשמה עבור רשות מקומית, מארחת אתר שהטפסים שלו נשמרים אצלה, או מתחזקת CRM של קופת חולים, סביר שאתם בתוך ההגדרה. אותו דבר חל על ספקי המשנה שלכם, אם הם נוגעים במידע. הבדיקה היא של היועץ המשפטי שלכם, אבל השאלה צריכה להישאל עכשיו, לא במכרז הבא.
יש לזה גם השלכה על אבטחת מידע. לפי המדריך המקצועי של הרשות, חובת מינוי ממונה על אבטחת מידע לפי סעיף 17ב חלה, בין השאר, על בעל שליטה או מחזיק בחמישה מאגרי מידע שחייבים ברישום או בהודעה לרשות. ספק שמעבד מאגרים של חמישה גופים ציבוריים, שכל אחד מהם חייב ברישום, צריך לבדוק אם החובה הזו חלה גם עליו.
מה חל על מי אחרי תיקון 13: נקודת פתיחה לבדיקה
| רישום מאגר | הודעה לרשות | ממונה הגנת פרטיות | ממונה אבטחת מידע | |
|---|---|---|---|---|
| משרד ממשלתי או רשות מקומית | ||||
| ספק שמעבד מידע עבור גוף ציבורי | אם מחזיק 5 מאגרים כאלה | |||
| חברה פרטית עם מאגר לקוחות רגיל | לרוב לא | לרוב לא | ||
| חברה עם מידע רגיש על יותר מ-100,000 | כן, בתוך 30 יום | אם זה עיסוק עיקרי | אם 5 מאגרים כאלה | |
| סוחר מידע או שירותי דיוור ישיר | מ-10,000 איש | מעל 10,000 איש | אם 5 מאגרים כאלה |
רישום מאגרים וחובת הודעה: מה בוטל ומה נשאר
לפני התיקון כמעט כל מאגר במשק היה חייב ברישום. אחרי התיקון, לפי עמוד הרשות על רישום וחובת ההודעה והמדריך המקצועי, חובת הרישום נשארת רק לשני סוגי מאגרים:
- מאגר של גוף ציבורי, למעט מאגר שכולל מידע על עובדי הגוף בלבד.
- מאגר שמטרתו העיקרית היא איסוף מידע אישי כדי למסור אותו לאחר כדרך עיסוק או בתמורה, כולל שירותי דיוור ישיר, כשיש בו מידע על 10,000 בני אדם ומעלה.
מאגר שכבר רשום ואינו חייב עוד ברישום ימשיך להופיע במרשם, אלא אם בעל השליטה מבקש מהרשות למחוק אותו. במקום הרישום נוספה חובה חדשה: מאגר שיש בו מידע בעל רגישות מיוחדת על יותר מ-100,000 איש, ושאינו חייב ברישום, חייב בהודעה לרשות בתוך 30 יום. ההודעה כוללת את פרטי בעל השליטה, את פרטי הממונה על הגנת הפרטיות אם יש חובה למנותו, ועותק של מסמך הגדרות המאגר שנדרש לפי תקנה 2 לתקנות אבטחת המידע.
הנקודה המעשית: גם מי שאינו חייב ברישום או בהודעה צריך לדעת אילו מאגרים יש לו. בלי מיפוי אי אפשר לענות על שום שאלה אחרת בדף הזה, לא על רמת האבטחה, לא על הממונה ולא על מה כותבים בטופס. ובארגון שעובד עם הרבה כלים דיגיטליים, מאגרים נולדים בלי שמישהו מחליט עליהם: טופס באתר שנשלח לגיליון, רשימת נרשמים לכנס, קבוצת וואטסאפ של מתעניינים.
מי חייב למנות ממונה הגנת פרטיות
לפי סעיף 17ב1(א) לחוק, כפי שהרשות מפרטת בגילוי הדעת מיולי 2026, ארבעה סוגי גופים חייבים במינוי:
- גופים ציבוריים. משרדי ממשלה, רשויות המדינה, רשויות מקומיות, גופים שממלאים תפקיד ציבורי לפי דין, והגופים שבצו הגנת הפרטיות (קביעת גופים ציבוריים), התשמ"ו-1986, כמו קופות חולים, בתי חולים, מוסדות להשכלה גבוהה וארגוני עובדים. החובה חלה גם כשהמאגר פטור מרישום, וגם על כל מחזיק במאגר של גוף ציבורי. גופים ביטחוניים מקבלים הסדר נפרד של מפקח פרטיות פנימי.
- סוחרי מידע. בעל שליטה שמטרתו העיקרית היא איסוף מידע כדי למסור אותו לאחר כדרך עיסוק או בתמורה, כולל שירותי דיוור ישיר, כשבמאגר מידע על יותר מ-10,000 איש.
- ניטור שוטף ושיטתי. בעל שליטה או מחזיק שעיסוקיו העיקריים כרוכים במעקב שיטתי אחר התנהגות, מיקום או פעולות של אנשים בהיקף ניכר. הרשות כותבת שהמונח רלוונטי במיוחד להתחקות אחרי פעילות משתמשים באתרים ובאפליקציות וליצירת פרופילים לפרסום ממוקד.
- מידע רגיש בהיקף ניכר. מי שעיסוקו העיקרי כולל עיבוד מידע בעל רגישות מיוחדת בהיקף ניכר. החוק קובע במפורש שבנקים, חברות ביטוח, בתי חולים וקופות חולים חייבים.
ל"היקף ניכר" אין סף מספרי. הרשות מונה שיקולים: מספר האנשים, שיעורם באוכלוסייה, כמות המידע ומגוון סוגיו, משך ותדירות העיבוד, משך השמירה והתחום הגאוגרפי. אצל מחזיק סופרים במצטבר את כל המאגרים של כל הלקוחות שלו.
מי יכול לכהן, ולמי הוא מדווח
החוק דורש ידע מעמיק בדיני הגנת הפרטיות, הבנה הולמת בטכנולוגיה ובאבטחת מידע, והיכרות עם פעילות הארגון. הממונה מדווח ישירות למנכ״ל או למי שכפוף לו במישרין, אפשר להעסיק אותו כנותן שירותים חיצוני, והארגון חייב לתת לו תנאים ומשאבים ולשתף אותו בכל נושא פרטיות. הוא לא ימלא תפקיד שמעמיד אותו בניגוד עניינים, והרשות מציינת ככלל אצבע תפקידים כמו מנהל שיווק, מנהל כספים, מנהל מערכות מידע או CTO. כלומר, למנות את מנהלת השיווק לממונה כי "היא ממילא אחראית על האתר" זו בדיוק הטעות שהרשות מזהירה ממנה. גם שילוב עם תפקיד ממונה אבטחת המידע אינו אסור במפורש, אבל לפי המדריך המקצועי ברוב המקרים הוא לא מתאים.
הרשות פרסמה מדיניות אי אכיפה זמנית לחובת המינוי עד 31 באוקטובר 2025. המועד הזה עבר מזמן, ונכון לאוקטובר 2026 החובה נאכפת.
המדריך המקצועי של הרשות להגנת הפרטיות
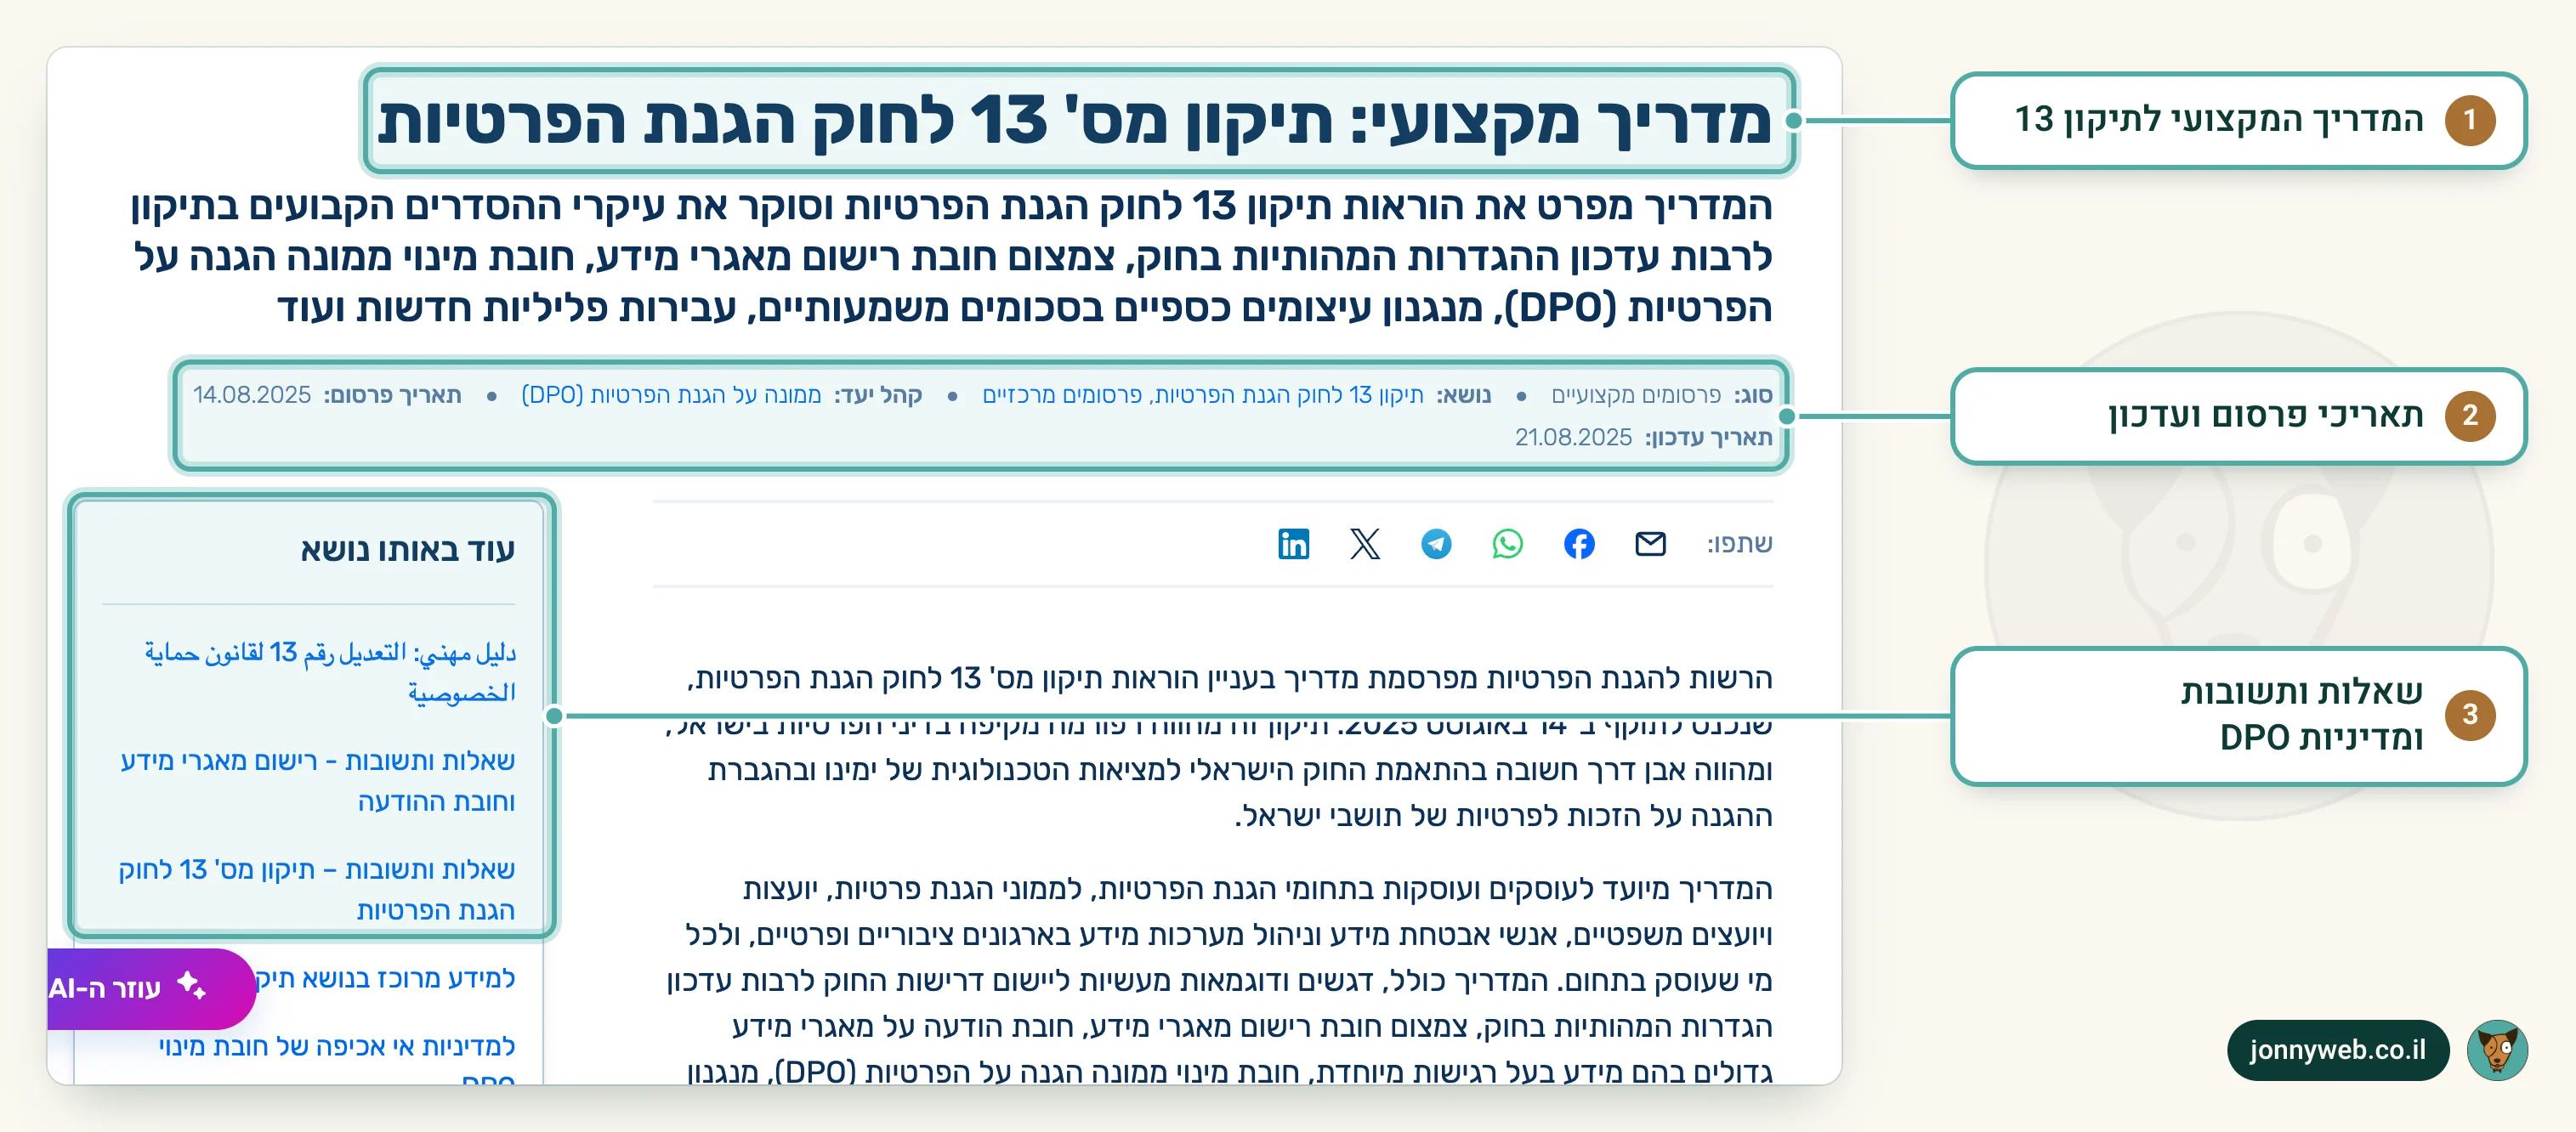
- המדריך המקצועי לתיקון 13. זה המסמך שהרשות עצמה מפנה אליו, כולל טבלאות העיצומים ודוגמאות חישוב. כדאי להעביר אותו ליועץ המשפטי ולממונה.
- תאריכי פרסום ועדכון. המסמכים של הרשות מתעדכנים. לפני שמסתמכים על אחד מהם, בודקים בשורה הזו מתי עודכן לאחרונה.
- שאלות ותשובות ומדיניות DPO. בטור הצד נמצאים השאלות והתשובות על רישום מאגרים וחובת ההודעה, ומדיניות האכיפה של חובת מינוי הממונה.
סמכויות האכיפה, העיצומים והעבירות
התיקון עיגן בחוק את סמכויות הפיקוח והחקירה של הרשות. היא רשאית לפתוח בהליך פיקוח גם בלי חשד להפרה, כמו ביקורת שגרתית, ובבירור מנהלי, כשיש יסוד סביר להניח שהייתה הפרה, מפקח רשאי לבקש מבית המשפט צו חיפוש ותפיסה או צו חדירה לחומר מחשב. בית המשפט לעניינים מנהליים רשאי, לבקשת הרשות, להורות על הפסקת עיבוד ואף על מחיקת המידע. מנגנון הקנסות המנהליים הישן בוטל, ובמקומו באו עיצומים כספיים. הסכומים הבאים לקוחים מהמדריך המקצועי של הרשות, נכון לאוקטובר 2026:
| סוג ההפרה | דוגמאות | סכום העיצום |
|---|---|---|
| רישום והודעה | אי רישום מאגר חייב, אי הודעה על מאגר רגיש גדול, פרטים לא נכונים | 150 אלף שקלים, וכפול במאגר של יותר ממיליון נושאי מידע |
| יידוע בפנייה לאדם מסוים | איסוף בלי ההודעה שבסעיף 11, דיוור ישיר בלי התנאים שבחוק | חמישים שקלים לכל אדם שפנו אליו, מאה למידע רגיש, ולא פחות מ-30 אלף שקלים להפרה |
| ממונים, דיוור ישיר ויידוע לקבוצה | טופס או קישור באתר בלי הודעה כנדרש, אי מינוי ממונה הגנת פרטיות או ממונה אבטחת מידע | שני שקלים לכל אדם במאגר, ארבעה למידע רגיש, ולא פחות מ-20 אלף או 40 אלף שקלים |
| עיבוד שלא כדין | שימוש בניגוד למטרה, עיבוד בלי הרשאה, מאגר שנאסף שלא כדין | ארבעה שקלים לכל נושא מידע, שמונה למידע רגיש, ולא פחות מ-200 אלף שקלים |
| עיון, תיקון ומחיקה | אי מתן זכות עיון, סירוב למחוק ממאגר דיוור ישיר | 15 אלף שקלים |
הרשות מביאה בעצמה שתי דוגמאות שכדאי להראות להנהלה. גוף ציבורי שלא מינה ממונה, ובמאגר שלו מידע על 100,000 איש כולל מידע רגיש: 400 אלף שקלים. פנייה לקבוצה בלתי מסוימת באמצעות קישור באתר, בלי ההודעה שבסעיף 11, שאספה מידע רגיש על 500,000 איש: 2 מיליון שקלים. העיצום מוטל על כל הפרה.
יש גם מנגנון הפחתה, עד 70% מהסכום, למשל כשלא הוטל עיצום על אותה הוראה בחמש השנים הקודמות, כשהמפר הפסיק את ההפרה מיוזמתו ודיווח, או כשנקט צעדים למניעת הישנות. לעסקים קטנים וזעירים נקבעו תקרות, ובכל מקרה העיצום הכולל לא יעלה על 5% ממחזור העסקאות השנתי. ועוד פרט שספקים צריכים להכיר: עיצום שמוטל על מחזיק נשלח גם לבעל השליטה עם הוראה להפסיק את ההפרה, ואם הוא לא פעל, אפשר להטיל עליו את העיצום כאילו הוא המפר.
אזרחי ופלילי
החוק מאפשר עכשיו לפסוק פיצוי ללא הוכחת נזק של עד 10 אלף שקלים על הפרות מסוימות של בעל שליטה או מחזיק, למשל פנייה לאיסוף מידע בלי ההודעה שבסעיף 11, בתנאי שהאדם דרש לקבל את ההודעה ועברו 30 יום. ההתיישנות המקוצרת של שנתיים בוטלה, כך שעל עילות שנוצרו אחרי כניסת התיקון לתוקף חלה תקופת ההתיישנות הכללית. במישור הפלילי נוספו עבירות של עיבוד בלי הרשאה, הטעיה בעת איסוף מידע, ומסירת מידע מגוף ציבורי לגורם לא מוסמך, שדינן עד שלוש שנות מאסר, לצד עבירות של הפרעה לרשות והטעייתה.
האתר והטפסים: חובת היידוע בפועל
סעיף 11 לחוק הוא המקום שבו התיקון נוגע ישירות באתר. כל פנייה לאדם לקבלת מידע אישי לשם עיבודו במאגר צריכה, לפי המדריך המקצועי, לכלול חמישה דברים:
- האם חלה על האדם חובה חוקית למסור את המידע, או שהמסירה תלויה ברצונו, ומה התוצאה אם לא יסכים.
- המטרה שלשמה מבוקש המידע.
- למי יימסר המידע ולאילו מטרות.
- שיש לו זכות לעיין במידע עליו (סעיף 13).
- שיש לו זכות לבקש לתקן את המידע (סעיף 14).
שני החידושים בתיקון הם התוצאה של אי ההסכמה וזכויות העיון והתיקון. ההודעה צריכה להופיע במקום שבו האדם מוסר את המידע, לא רק בעמוד מדיניות שאף אחד לא פותח. בטופס יצירת קשר זה יכול להיות משפט קצר מעל כפתור השליחה עם קישור לפירוט. בטופס הרשמה לשירות ציבורי, שבו חלק מהשדות חובה לפי דין וחלק לא, צריך לסמן איזה שדה הוא איזה ולמה.
הנקודה השנייה היא ההבחנה בין שדות. טופס שמבקש תעודת זהות, תאריך לידה ומצב משפחתי כדי לחזור לפנייה כללית אוסף יותר ממה שנדרש למטרה, וכל שדה מיותר הוא עוד מידע שצריך לאבטח, לשמור ולמחוק. בגילוי הדעת על הסכמה, הרשות מזהירה שהתניית שירות בהסכמה לאיסוף מידע שאינו נדרש באופן סביר עלולה לפגוע בתוקף ההסכמה. אם אתם מתכננים טופס חדש, התחילו מהשאלה מה באמת נחוץ, והרחבנו על כך במדריך טפסים דיגיטליים וחתימה דיגיטלית.
ומה קורה אחרי השליחה: לאן הטופס נשלח, לתיבת דואר משותפת, למערכת CRM, לגיליון של ספק חיצוני או לכולם יחד. כל יעד כזה הוא מקום שבו המידע מעובד, ולכן גם מקום שצריך להופיע ברשימת המאגרים ובמסמך הגדרות המאגר. הרבה אתרים שולחים את הפניות בדואר אלקטרוני רגיל שנשמר שנים בתיבות של עובדים שכבר עזבו, וזה ממצא שחוזר כמעט בכל בדיקה.
חיים של פנייה מהאתר: איפה החוק נוגע
- 1
הטופס
הודעה לפי סעיף 11: חובה או רשות, מטרה, למי יועבר, זכות עיון ותיקון.
- 2
השדות
רק מה שנחוץ למטרה. תיבת סימון נפרדת ולא מסומנת לדיוור.
- 3
השליחה
חיבור מוצפן, ויעד אחד מוגדר במקום תיבות דואר אישיות.
- 4
המאגר
CRM או מערכת פניות, עם הרשאות לפי תפקיד ותיעוד גישה.
- 5
הספקים
כל מערכת בדרך היא מחזיק, עם הסכם, בקרה ומיקום שרתים ידוע.
- 6
השימוש
רק למטרה שנמסרה. מטרה חדשה דורשת הסכמה חדשה.
- 7
המחיקה
תקופת שמירה מוגדרת ומנגנון שמוחק בפועל.
CRM, ניוזלטר והודעות: שני חוקים במקביל
מערכת CRM היא בדרך כלל המאגר הגדול ביותר בארגון, וזה המקום שבו מטרות מתערבבות. מי שהשאיר פרטים כדי לקבל תשובה לשאלה לא הסכים בכך לקבל ניוזלטר, ומי שנרשם לכנס לא הסכים בכך שהמידע ישמש לקמפיין גיוס. הרשות כותבת בגילוי הדעת על הסכמה שהסכמה לשימוש במידע למטרה אחת לא מתירה שימוש למטרה אחרת, ושנדרשת הסכמה חדשה. התיקון מוסיף לזה איסור מפורש על עיבוד בניגוד למטרת המאגר, עם עיצום שמחושב לפי מספר נושאי המידע.
לניוזלטר ולהודעות שיווק חלים שני חוקים, ושווה לא לבלבל ביניהם:
- סעיף 30א לחוק התקשורת, שמוכר כחוק הספאם. לפי משרד התקשורת, אסור לשלוח דבר פרסומת בדואר אלקטרוני, במסרון, בפקס או בחיוג אוטומטי בלי הסכמה מפורשת מראש בכתב, ויש חריג מוגבל ללקוח שמסר פרטים במהלך רכישה או משא ומתן לרכישה. ההודעה צריכה לכלול את המילה "פרסומת" בתחילתה או בכותרת, את פרטי המפרסם, ודרך פשוטה לסרב. בית המשפט רשאי לפסוק פיצוי ללא הוכחת נזק של עד אלף שקלים לכל הודעה שנשלחה ביודעין בניגוד לחוק.
- חוק הגנת הפרטיות, שמסדיר דיוור ישיר, כלומר פנייה אישית לאדם על בסיס השתייכותו לקבוצה שנקבעה לפי מאפיינים במאגר. לפי גילוי הדעת על הסכמה מ-25 בפברואר 2026, בשירותי דיוור ישיר לא ניתן להסתפק בהסכמה פסיבית, וההסכמה צריכה להיות אקטיבית ונפרדת. סירוב לבקשה למחוק ממאגר דיוור ישיר הוא הפרה שיש עליה עיצום.
בפועל זה אומר שלושה דברים פשוטים. תיבת סימון נפרדת ולא מסומנת מראש להרשמה לדיוור, שאינה תנאי לשליחת הטופס. תיעוד של ההסכמה: מתי, מאיזה טופס ובאיזה נוסח. וקישור הסרה שעובד ומעדכן את כל המערכות, לא רק את מערכת הדיוור. על בחירת מערכת CRM והטמעתה בארגון כתבנו במדריך מערכת CRM לארגונים.
עוגיות, פיקסלים ורימרקטינג: מה החוק דורש ומה לא
זה הנושא שבו יש הכי הרבה מידע שגוי ברשת, ולכן נתחיל ממה שאין. בחוק הגנת הפרטיות, גם אחרי תיקון 13, אין סעיף ייעודי לעוגיות, ואין בישראל הסדר מקביל להנחיה האירופית שמחייב באנר הסכמה לפני כל עוגייה שאינה חיונית. נוסח התיקון כפי שפורסם בספר החוקים לא מזכיר עוגיות בכלל. מי שמוכר לכם "באנר עוגיות שחובה לפי תיקון 13" מוכר משהו שהחוק לא אומר.
אבל אין סעיף לא אומר שאין כללים. שלושה דברים חלים בהחלט:
- ההגדרה של מידע אישי. מזהה מקוון הוא אחד הפרטים המזהים שהחוק מונה. נתוני גלישה שקשורים למזהה של משתמש, ובוודאי כשהם מחוברים לפרטים שהשאיר בטופס, עשויים להיחשב מידע אישי.
- עקרון ההסכמה. בגילוי הדעת על הסכמה, הרשות כותבת שהמשך גלישה באתר אחרי שהוצג למשתמש המידע הנדרש בכניסה לאתר ייחשב על פי רוב הסכמה מכללא, גם אם הופנה לפירוט במקום אחר. אבל הסכמה כזו תקפה רק כשיש קשר סביר בין מטרות האיסוף לבין מאפייני השירות. אם בכוונתכם לאסוף מידע או להשתמש בו באופן שחורג מהמקובל לסוג השירות, הרשות ממליצה להבהיר זאת מראש ולקבל הסכמה מפורשת. לפרופיילינג שאינו נדרש לשירות, כשיש פערי כוח, ולשיווק ישיר, היא דורשת הסכמה אקטיבית.
- תנאי הפלטפורמות. תנאי הכלים העסקיים של Meta מחייבים את מי שמתקין פיקסל לתת הודעה ברורה ובולטת על איסוף הנתונים בכל דף שבו הפיקסל פועל, לקבל הסכמה ניתנת לאימות במדינות שבהן הדין מחייב הסכמה מראש, ולא לשתף מידע בריאותי, פיננסי או רגיש אחר.
המשמעות לגוף ציבורי או לחברה שמשרתת אותו חדה יותר מאשר לעסק פרטי. פיקסל פרסום בעמוד של שירות רווחה, בדף תוצאות של בדיקה רפואית או בתהליך הגשת בקשה לסיוע כלכלי עלול להעביר לפלטפורמה זרה מידע שמלמד על מצב בריאותי או כלכלי, כלומר מידע בעל רגישות מיוחדת. כאן זו לא שאלה של באנר אלא של אם הכלי צריך להיות שם בכלל. ואם האתר מכוון גם לתושבי האיחוד האירופי, ייתכן שחל עליו הדין האירופי, וזו בדיקה נפרדת ליועץ המשפטי.
כלים באתר: כמה הם נחוצים וכמה הם חושפים
הגישה שאנחנו ממליצים עליה לארגונים בסביבה הציבורית: מפו כל תג שרץ באתר, מי התקין אותו ולמה. הסירו כל מה שאין לו בעלים או מטרה. השאירו את כלי המדידה הדרושים להפעלת השירות, עם הגדרות שמצמצמות מידע, והפרידו את תגי הפרסום מעמודי השירות הרגישים. ובאתרים שמריצים רימרקטינג, הציגו בכניסה הודעה קצרה וברורה עם אפשרות לסרב לתגי הפרסום, גם כשהחוק הישראלי לא מחייב זאת במפורש, כי זו הדרך הפשוטה להראות שההסכמה ניתנה מדעת. על הגדרת המדידה עצמה הרחבנו במדריך מדידה ואנליטיקס, ועל קמפיינים בארגונים גדולים במדריך פרסום בפייסבוק לארגונים גדולים.
מה צריך להיות במדיניות פרטיות לאתר
מדיניות פרטיות לא מחליפה את ההודעה בטופס, אבל היא המקום שאליו ההודעה מפנה, ולכן היא צריכה להיות קריאה. הרשות כתבה בגילוי הדעת על הסכמה שאתר שמדיניות הפרטיות שלו אינה נגישה בצורה סבירה, או שמוצגת בצורה מסורבלת, ארוכה וקשה להבנה, עשוי להיחשב אתר שאינו עומד בתנאים להסכמה מדעת. מסמך של עשרים עמודים שהועתק מאתר אחר לא מגן על אף אחד.
אלה הסעיפים שמדיניות פרטיות של ארגון צריכה לכלול, בסדר שבו קורא מחפש אותם:
- מי אנחנו: שם בעל השליטה במאגר, דרכי התקשרות, ופרטי הממונה על הגנת הפרטיות אם מונה.
- מה נאסף: לפי ערוץ. טפסים, שיחות למוקד, הרשמה לדיוור, נתוני גלישה, עוגיות ותגים.
- לשם מה: מטרה לכל סוג מידע, במילים פשוטות.
- חובה או רשות: איזה מידע חובה למסור לפי דין, ומה קורה אם לא מוסרים.
- למי זה מועבר: קטגוריות של ספקים (אחסון, CRM, מוקד, דיוור, מדידה, פרסום) ומטרת ההעברה, כולל העברה לחו״ל.
- עוגיות ותגים: אילו כלים רצים באתר, מה כל אחד אוסף, ואיך מסרבים או מוחקים.
- דיוור ישיר: איך נרשמים, איך מוסרים ומה קורה לבקשת מחיקה.
- שמירה ומחיקה: כמה זמן נשמר כל סוג מידע ומה קורה בסוף התקופה.
- אבטחה: תיאור כללי של אמצעי ההגנה, בלי פרטים שמסייעים לתוקף.
- הזכויות שלכם: עיון, תיקון ומחיקה, ולאן פונים.
- תאריך עדכון: ושינויים מהותיים מהגרסה הקודמת.
שני כללים לכתיבה. הראשון: המסמך צריך לתאר את מה שקורה בפועל, לא את מה שאמור לקרות. אם המדיניות אומרת שאין העברה לצדדים שלישיים ובאתר רץ פיקסל של רשת חברתית, המסמך עצמו הוא ראיה נגדכם. השני: מדיניות פרטיות היא חלק מהאתר ולכן גם חלק מדרישות הנגישות, כולל מבנה כותרות וקישור קבוע מכל עמוד. הרחבנו על כך במדריך נגישות אתרים. ואם הארגון עובד גם בערבית או ברוסית, המדיניות וההודעות בטפסים צריכות להיות בשפה שבה המידע נאסף.
אבטחת מידע: התקנות שקיבלו שיניים
תקנות הגנת הפרטיות (אבטחת מידע), התשע"ז-2017, קדמו לתיקון. מה שהשתנה בתיקון 13 הוא שהפרה שלהן חושפת עכשיו לעיצום כספי. לפי המדריך המקצועי, ההפרות מחולקות לשלוש קבוצות לפי חומרה, והסכום נקבע לפי רמת האבטחה של המאגר: בקבוצה הקלה 20 אלף שקלים למאגר ברמה בינונית ו-80 אלף לרמה גבוהה, בקבוצה האמצעית 40 אלף ו-160 אלף, ובקבוצה החמורה 80 אלף ו-320 אלף. במאגר של יותר ממיליון נושאי מידע הסכומים מוכפלים.
בקבוצה החמורה נמצאים סקר סיכונים ומבדקי חדירות במאגר ברמת אבטחה גבוהה, דיווח לרשות על אירוע אבטחה חמור, ובקרה ופיקוח על גורם חיצוני, כלומר על הספקים. בקבוצה האמצעית נמצאים מסמך הגדרות המאגר, נוהל אבטחת מידע, ניהול הרשאות גישה, תיעוד אירועים, עדכון מערכות ואבטחת חיבור ברשת. אלה הדברים שספק אחסון ותחזוקה של אתר עושה או לא עושה בכל יום.
את התקנות עצמן, את רמות האבטחה ואת מה שנדרש מכל ארגון פרקנו במדריך אבטחת מידע לארגונים, ואת ההיבט של האתר עצמו, מעדכונים ועד גיבויים, במדריך אבטחת אתרים. מה שחשוב לזכור כאן: התיקון הפך את האבטחה מהמלצה טכנית לחובה שיש לה מחיר, והוא מטיל על בעל השליטה לפקח על המחזיקים שלו.
רשימת ציות מעשית לארגון
זו רשימת עבודה, לא חוות דעת. היא בנויה כך שאפשר לחלק אותה בין הממונה, היועץ המשפטי, אבטחת המידע ומי שמנהל את הדיגיטל, ולסמן מה נסגר.
סדר העבודה לציות לתיקון 13
- 1
מיפוי
כל המאגרים, כולל טפסים, CRM, דיוור ומוקד, ומי בעל השליטה בכל אחד.
- 2
סיווג
מידע בעל רגישות מיוחדת, מספר נושאי המידע ורמת האבטחה.
- 3
חובות רישום והודעה
גוף ציבורי רושם, גוף פרטי בודק את סף 100,000 עם מידע רגיש.
- 4
מינויים
ממונה הגנת פרטיות וממונה אבטחת מידע, אם חלה חובה.
- 5
האתר
הודעות בטפסים, הסכמות לדיוור, תגים ומדיניות פרטיות.
- 6
ספקים
הסכם עיבוד, ספקי משנה ובקרה תקופתית.
- 7
שגרה
בקרה של הממונה, טיפול בבקשות, ובדיקה חוזרת אחרי כל שינוי באתר.
- מיפוי מאגרים: רשימה של כל מאגר, מה יש בו, על כמה אנשים, מי בעל השליטה ומי המחזיקים. כולל טפסים באתר, CRM, דיוור, מוקד וגיליונות.
- סיווג: האם יש מידע בעל רגישות מיוחדת, ומה רמת האבטחה של כל מאגר לפי התקנות.
- רישום והודעה: גוף ציבורי: מאגרים רשומים ומעודכנים. גוף פרטי: בדיקה אם מאגר רגיש עובר 100,000 איש ומחייב הודעה, ובקשת מחיקה ממרשם למאגרים שכבר לא חייבים.
- ממונה הגנת פרטיות: בדיקה אם חלה חובה, כולל כמחזיק של גוף ציבורי. אם כן, מינוי, כפיפות למנכ״ל, הגדרת משאבים, ופרסום דרכי ההתקשרות איתו.
- ממונה אבטחת מידע: בדיקה אם חלה חובה, כולל הספירה של חמישה מאגרים.
- הודעות בטפסים: כל טופס כולל את חמשת רכיבי סעיף 11, וכל שדה שאינו נחוץ הוסר.
- הסכמות לדיוור: תיבת סימון נפרדת, תיעוד, ונוסח ההודעות לפי סעיף 30א.
- תגים ופיקסלים: רשימה, בעלים, מטרה. הסרת מה שמיותר, והרחקת תגי פרסום מעמודים רגישים.
- מדיניות פרטיות: מתארת את מה שקורה בפועל, נגישה, ועם תאריך עדכון.
- זכויות נושאי מידע: תהליך כתוב לבקשות עיון, תיקון ומחיקה, עם אחראי ולוח זמנים.
- ספקים: הסכם עיבוד עם כל מחזיק, בקרה תקופתית, ורשימת ספקי משנה.
- אבטחה: מסמך הגדרות מאגר, נוהל אבטחה, ניהול הרשאות, תיעוד ונוהל אירוע, כולל דיווח לרשות על אירוע חמור.
- שמירה ומחיקה: תקופת שמירה לכל סוג מידע, ומנגנון שמוחק בפועל.
אם יש ספק לגבי מאגר מסוים, החוק מאפשר לפנות לרשות לקבלת חוות דעת מקדמית על עמידת המאגר בדרישות, לפי סעיף 17ט2. זה הליך שכדאי להכיר לפני השקה של שירות חדש שאוסף מידע רגיש.
מה לכתוב במפרט ובהסכם עם ספקים
אחרי תיקון 13, גוף ציבורי שמזמין אתר, מוקד או מערכת לא קונה רק שירות. הוא בוחר מחזיק במאגר שלו, ואחראי לפקח עליו. וספק שמגיש הצעה צריך להראות שהוא יודע מה זה אומר. אלה הסעיפים ששווה להכניס למפרט, בניסוח שאפשר להעתיק ולהתאים:
- הגדרת התפקיד: הספק ישמש מחזיק במאגר המזמין ויעבד מידע אישי רק לפי הוראות המזמין ולמטרות ההתקשרות.
- ממונה הגנת פרטיות: הספק יצהיר אם חלה עליו חובת מינוי ממונה כמחזיק במאגר של גוף ציבורי, וימסור את פרטי הממונה.
- רשימת ספקי משנה: כל גורם שנוגע במידע, כולל אחסון, דיוור, מדידה ותמיכה, ומיקום השרתים.
- אבטחה: עמידה בתקנות אבטחת המידע ברמה שנקבעה למאגר, ומסירת התיעוד שממונה אבטחת המידע של המזמין יבקש.
- אירוע אבטחה: חובת דיווח מיידי למזמין, כדי שיוכל לעמוד בחובת הדיווח שלו לרשות.
- זכויות נושאי מידע: סיוע בטיפול בבקשות עיון, תיקון ומחיקה, בזמן שנקבע.
- תגים באתר: שום תג מדידה או פרסום לא יותקן בלי אישור בכתב של המזמין, והרשימה תימסר עם כל שינוי.
- סיום התקשרות: החזרת המידע בפורמט מוסכם ומחיקתו מכל מערכות הספק, עם אישור בכתב.
מבחן פשוט לספק בשלב ההצעות: בקשו ממנו רשימה של כל התגים והכלים שהוא מתקין כברירת מחדל באתר חדש, ושאלו לאן נשלחת פנייה מטופס יצירת קשר. ספק שעונה בתוך יום יודע מה הוא עושה. ספק שצריך לבדוק יגלה את התשובה על חשבונכם. איך לבנות את זה כחלק ממכרז, כתבנו במדריכים מכרזים ממשלתיים ואפיון אתר ומערכת, ועל ניהול פרויקט דיגיטל בסביבה ציבורית במדריך דיגיטל לגופים ציבוריים.
מה עושים עכשיו
היום, בלי ישיבה: פתחו את טופס יצירת הקשר באתר ובדקו אם מופיעים בו חמשת רכיבי ההודעה של סעיף 11. אחר כך פתחו את כלי המפתחים בדפדפן, או בקשו ממי שמתחזק את האתר, ובדקו אילו תגים נטענים בעמוד הבית ובעמוד שירות רגיש. שתי הבדיקות האלה לוקחות חצי שעה ומגלות בדרך כלל את רוב מה שצריך לתקן.
השבוע: שאלו את היועץ המשפטי שאלה אחת: האם אנחנו בעל שליטה, מחזיק, או שניהם, ובמאגרים של מי. התשובה קובעת אם אתם חייבים בממונה, אם אתם חייבים ברישום או בהודעה, ומה כל הסכם עם ספק צריך לכלול. אם אתם ספק של גוף ציבורי, אל תחכו שהמזמין ישאל.
רוצים תמונת מצב של האתר לפני שמתחילים: האבחון הדיגיטלי חינם בודק את האתר ומראה מה לתקן קודם. ובעמוד אחסון, אבטחה ונגישות מוסבר איך נראית שמירה שוטפת על אתר של ארגון, מהאחסון ועד הדוח החודשי.